


●大韓航空やキャセイにも波及! 世界に広がる情報流出
共通基盤であるAmadeus社のシステムが侵害されたため、被害は国内勢にとどまらず海外の主要航空会社へも波及しています。
たとえば、大韓航空やアシアナ航空は10月20日にAmadeus社から通知を受け、10月23日に予約番号(PNR)等の参照被害を公表しました。また、香港のキャセイパシフィック航空も10月28日に通知を受け、10月30日に約5万3000件の予約記録に影響があったことを発表しています。
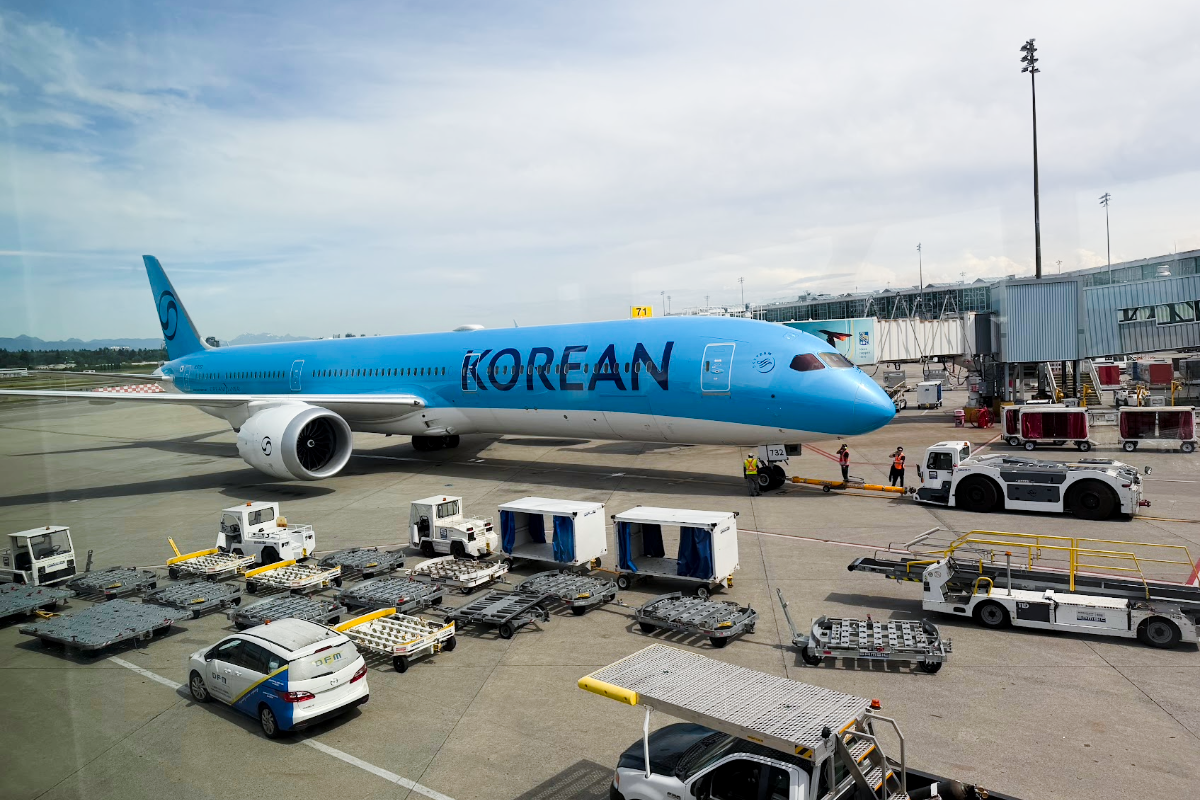
大韓航空などAmadeus社のシステムを使っている航空会社が、続々と顧客情報流出の発表をしています
各社の発表タイミングにズレが生じている背景には、Amadeus社側で過去約3年分のログ解析が完了した順に航空会社へ通知を行っている事情があります。さらに、日韓の個人情報保護法やEUのGDPRなど、国や地域ごとの個人情報保護法規による報告・公表基準の違いも、発表時期のタイムラグに影響を与えています。
●世界の航空会社が利用する「Amadeus」とは?
今回の事件で注目を集めた「Amadeus」ですが、一般にはあまり馴染みがないかもしれません。しかし、航空・旅行業界においては知らない者がいないほどの巨大IT企業です。
スペインのマドリードに本社を置くAmadeus社は、世界最大級のGDS(汎用旅行予約システム)およびPSS(旅客サービスシステム)のプロバイダー。特に同社が提供する「Amadeus Altea(アマデウス・アルテア)」というシステムは、航空会社の予約管理、航空券の在庫管理、出発制御(空港でのチェックインや搭乗管理)を統合処理するコミュニティプラットフォームです。
ワンワールド、スターアライアンス、スカイチームという世界3大アライアンスの加盟社をはじめ、世界中の数多くの航空会社がこのAltea基盤を採用しています。今回は、まさにこの巨大な航空インフラの根幹が外部からの不正アクセスを受けたということになります。
自ら「Amadeus Altea. It's the industry standard.(アマデウス・アルテア。業界標準です。)」と説明するほど採用している航空会社が多く、それだけに被害もさらに拡大しそう
●米国の大手航空会社はなぜ被害を発表していない?
一方で興味深いのは、デルタ航空、アメリカン航空、ユナイテッド航空といったアメリカのメガキャリアからは被害が報告されていない点です。その理由は、航空業界における予約システムの「派閥」にあります。
世界の航空予約システム市場には、AmadeusのほかにアメリカのSabre(セーバー)や、LCCなどで広く採用されAmadeus社の子会社でもあるNavitaire(ナビテア)などの強力な競合が存在します。米系メガキャリアの多くは自社専用システムやSabreを主基盤(PSS)として運用しているため、AmadeusのPSS基盤を対象とした今回の侵害から直接の影響を受けずに済みました。なお、米国でもサウスウエスト航空などAmadeusを採用している航空会社は存在するため、今後の動向には引き続き注視が必要です。
●自分の情報も漏れた? 旅行者が今すぐ確認したいこと
旅行者として最も気になるのは、「自分のデータが対象だった場合、今どのような行動をとるべきか」という点でしょう。結論から言えば、パニックになる必要はなく、冷静な対応が求められます。
まず、流出データにクレジットカード情報やパスワードは含まれていないため、急いでカードを利用停止にしたりパスワードを変更したりする必要はありません。
次に、各航空会社からの個別連絡を確認することが重要です。対象となる顧客に対してはメール等で順次案内が送付されています。対象期間(2023年8月10日~2026年9月23日)に該当便の予約を行った覚えがある方は、登録アドレスに通知が届いていないかチェックしておきましょう。
パスポートは?
「パスポート番号まで漏れた」と聞くと、身分詐称や不正渡航に悪用されるのではないかと不安を感じるかもしれません。しかし結論から言えば、パスポート番号単体で即座に成りすまし渡航や金融犯罪に直結する可能性は極めて低いです。実際の出入国手続きや搭乗時には、番号だけでなくICチップの読み取りや顔写真による本人確認、何よりパスポート冊子現物の提示が厳格に求められるためです。
ただし、氏名や搭乗履歴とセットで出回ることで、後述するフィッシング詐欺の「信憑性を高める材料」にされる危険があります。また一部の海外オンラインサービスにおける本人確認書類として悪用されるリスクもゼロではありません。もしどうしても不安な場合は、旅券事務所で有効中のパスポートを返納し、手数料を支払って新規発給を受けることで「新しいパスポート番号」へ切り替えることも法的には可能です。
●本当に怖いのは二次被害! 巧妙なフィッシング詐欺に注意
現時点で最も注意すべき脅威は、流出した個人情報を悪用した「二次被害(フィッシング詐欺)」です。氏名やメールアドレス、電話番号、さらには過去の搭乗履歴やパスポート番号といったリアルなデータが組み合わされることで、極めて巧妙な詐欺手法が予想されます。
航空会社を装って予約確認やマイレージ有効期限などの名目で偽サイトへ誘導する不審なメールやSMS、あるいは実際の搭乗履歴を提示して本人確認を装う不審電話には厳重な警戒が必要です。メールやSMSに記載されたリンクは安易に開かず、ログインや手続きを行う際は、必ず自身でブックマークした公式サイトや公式アプリを経由することを徹底しましょう。また、電話やメールでパスワードや決済情報を求められても絶対に応じないことが鉄則です。
今回のインシデントは、世界的な航空サプライチェーンに潜むセキュリティ上の脆弱性を浮き彫りにしました。金融被害に直結する情報は流出していないものの、渡航履歴などの個人情報を悪用した高度なフィッシング詐欺には継続的な注意が必要です。過度に恐れることなく、届いたメッセージや連絡に対して「一歩立ち止まって確認する習慣」を身につけ、安全で快適な旅を楽しみましょう。
この記事を書いた人──中山智(satoru nakayama)

世界60ヵ国・100都市以上の滞在経験があり、海外取材の合間に世界を旅しながら記事執筆を続けるノマド系テクニカルライター。雑誌・週刊アスキーの編集記者を経て独立。IT、特に通信業界やスマートフォンなどのモバイル系のテクノロジーを中心に取材・執筆活動を続けている。
週刊アスキーの最新情報を購読しよう

本記事はアフィリエイトプログラムによる収益を得ている場合があります