


なぜ次々と?
JALとANAで、相次いで顧客の予約情報流出が発覚しました。両社の発表によると、影響を受けたのは合わせて約13万人。氏名や予約番号、搭乗日などに加え、一部にはパスポート番号や連絡先なども含まれています。
この影響は国内にとどまらず、アジアをはじめ世界各国の航空会社へ広がっています。「自分の情報も漏れてしまったのでは?」「クレジットカード情報は大丈夫なのか」と不安を感じている人も多いでしょう。実は今回の問題、JALとANAがそれぞれ別の攻撃を受けたわけではありません。
今回は、この流出事案の全容に加え、なぜこれほど広範囲に被害が拡大しているのかという「業界構造の裏側」、そして旅行者が今すぐ取るべき自衛策について解説します。
●何の情報が流出した?
まず、今回発表された国内大手2社の被害状況を整理します。JALは10月28日(報告受領は10月23日)、ANAは10月30日にそれぞれ公式発表を行いました。
JAL(日本航空および日本トランスオーシャン航空)では、2023年8月10日から2026年9月23日までの期間に予約を行った合計約9万2000名の情報が影響を受けました。このうち約9万名については予約番号、氏名、搭乗日、搭乗区間、搭乗クラスが参照され、残る約2000名についてはこれらに加えてメールアドレスや電話番号、パスポート番号、国籍、マイレージ番号、座席番号などの詳細な個人情報が含まれています。
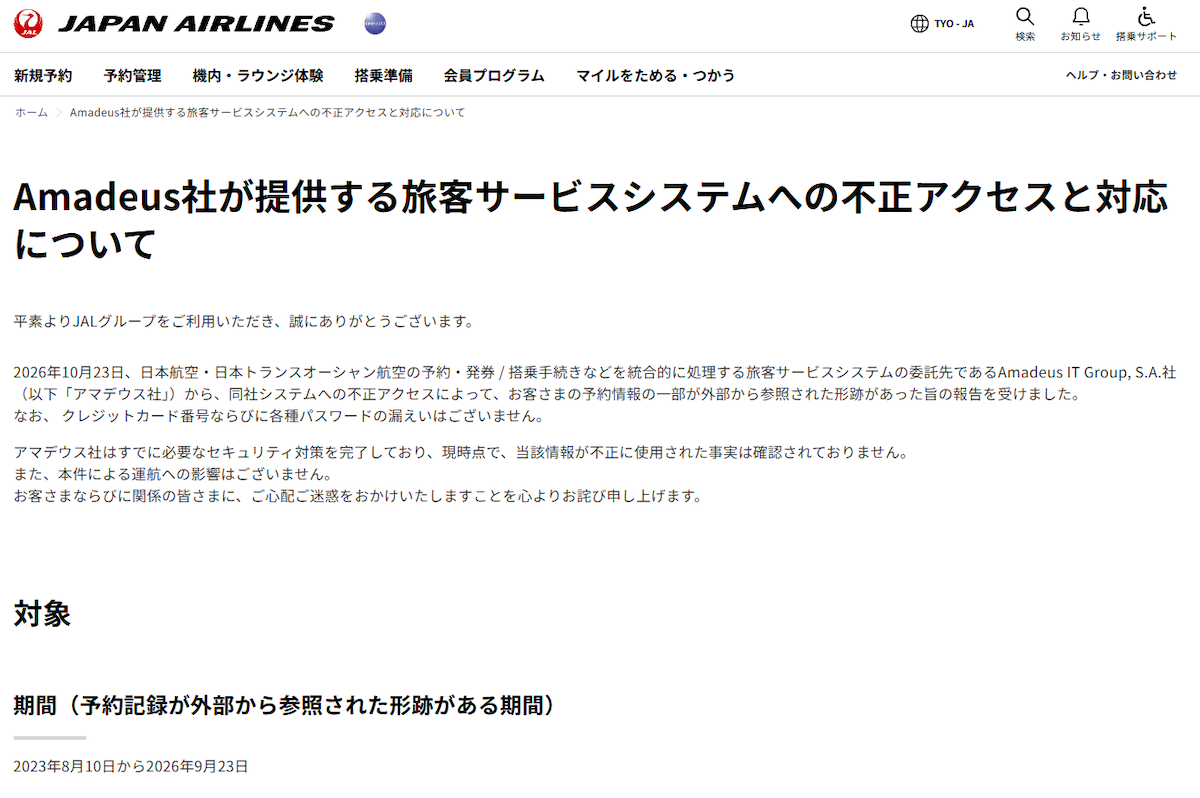
JALは10月28日に不正アクセスと対応について発表
一方、ANAでも同様の対象期間(2023年8月10日~2026年9月23日)に予約を行った約3万7800名の情報が影響を受けました。内訳としては、約3万6100名が氏名や予約番号、搭乗日などの基本情報、約1700名がメールアドレスや電話番号、パスポート番号、マイレージ番号などの詳細情報となっています。
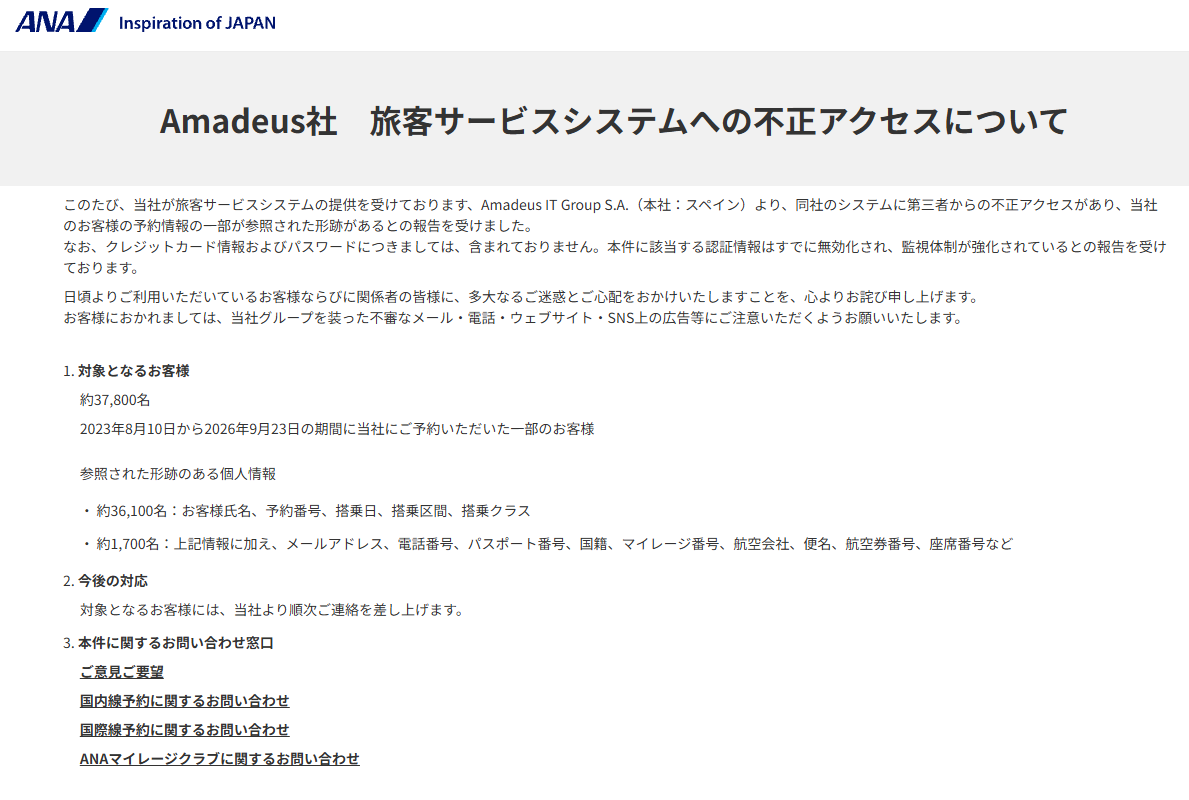
ANAは10月30日に発表
幸いなことに、両社ともにクレジットカード番号および各種パスワードの漏えいは確認されていません。また、流出情報が第三者に不正使用された事実や、航空便の運航への支障も現時点では報告されていません。
●なぜJALもANAも? 原因は航空業界の共通システム
ここで重要なのは、JALやANAの社内データベースが直接サイバー攻撃を受けたわけではないという点です。
両社の発表によると、今回のトラブルが発生した現場は、旅客の予約管理や発券、搭乗手続きなどのシステム運用を外部委託しているスペインのAmadeus ITGroup S.A.(以下、Amadeus社)のシステム領域でした。
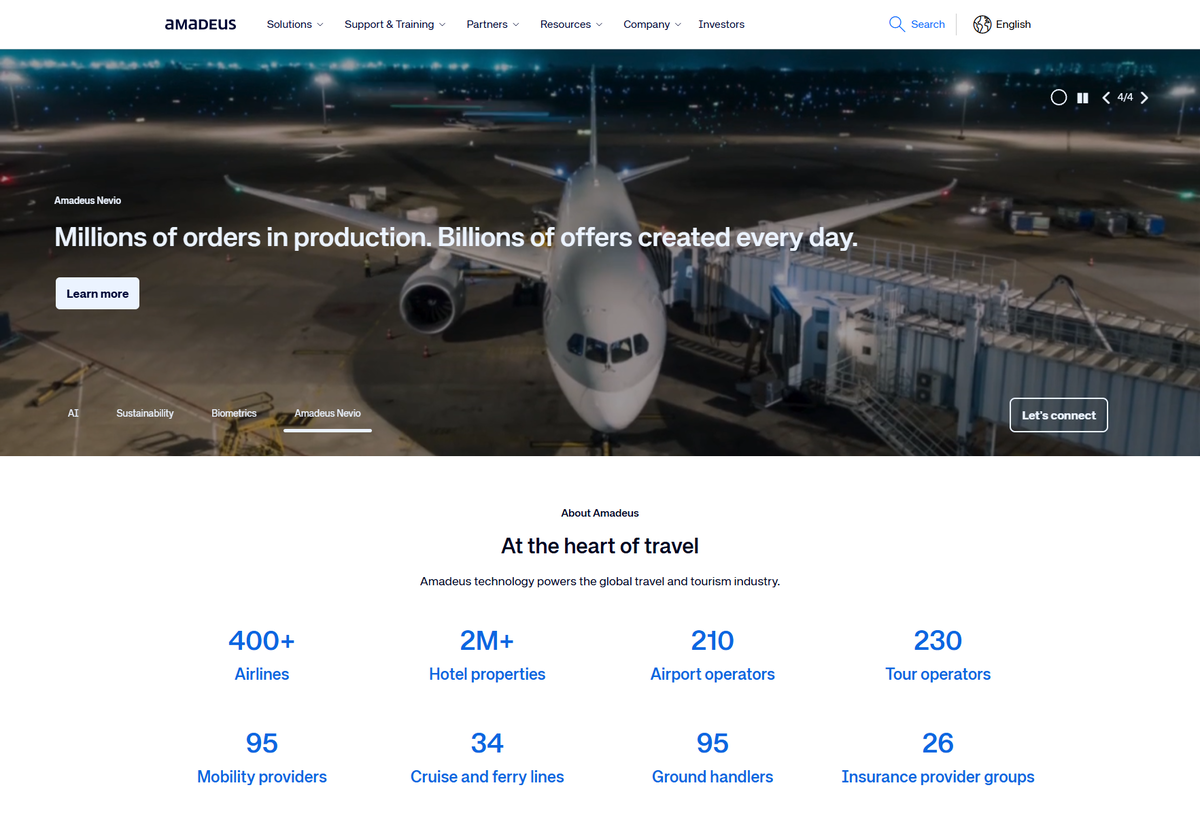
世界で400以上の航空会社と提携しているAmadeus社
Amadeus社のシステムアカウントにおける認証情報が第三者に不正利用され、約3年間にわたって格納されていた予約データの一部が参照された形跡が見つかりました。つまり、標的となったのは個別の航空会社そのものではなく、背後で航空業界全体のITインフラを支える「共通プラットフォーム」だったわけです。
週刊アスキーの最新情報を購読しよう

本記事はアフィリエイトプログラムによる収益を得ている場合があります