


ポルシェ、顧客情報流出のおそれ 委託先への不正アクセスで
2026年11月06日 13時20分更新
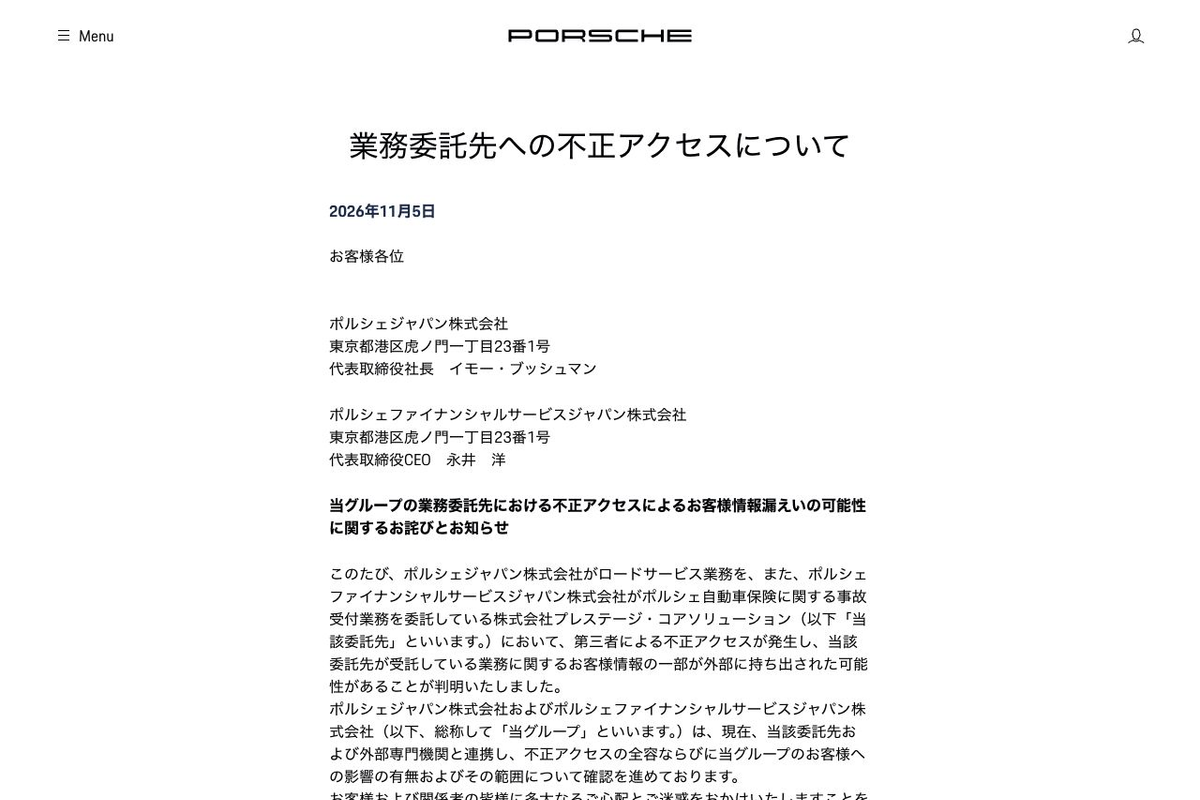
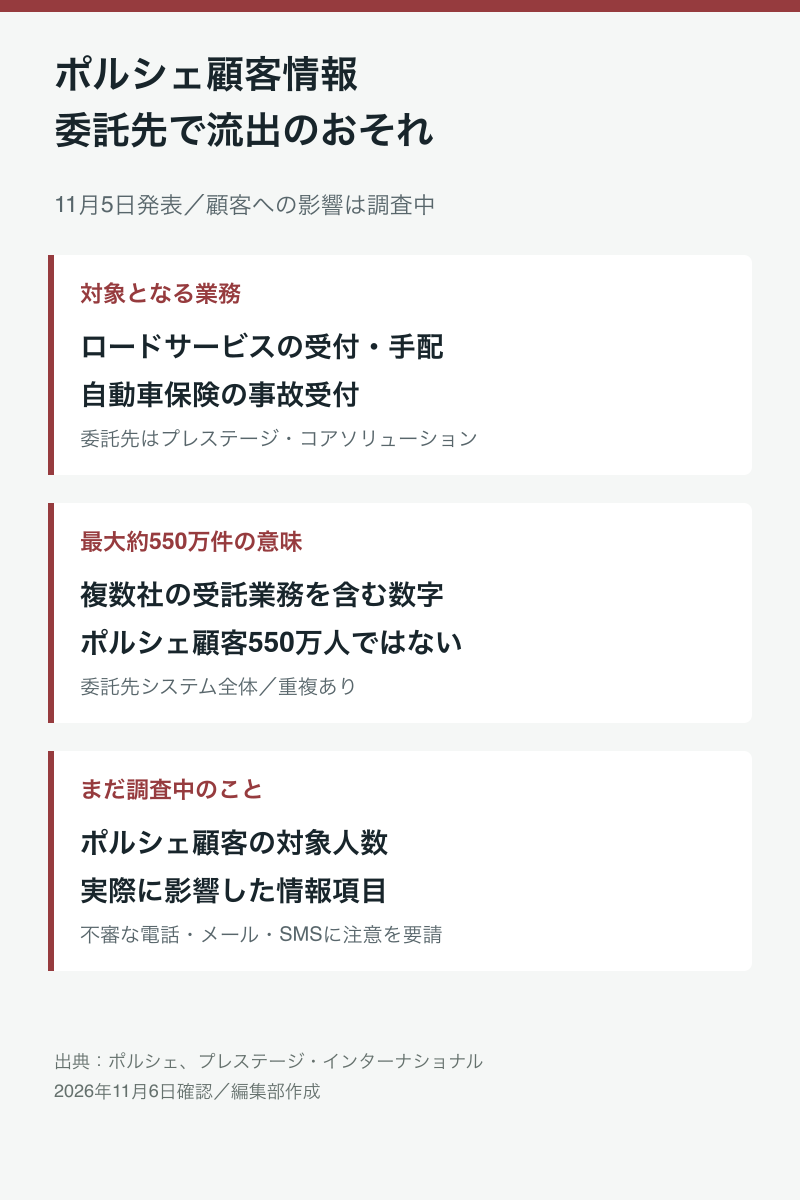
ポルシェジャパンとポルシェファイナンシャルサービスジャパンは11月5日、ロードサービスなどを委託するプレステージ・コアソリューションで不正アクセスが発生し、顧客情報が外部に持ち出された可能性があると発表した。
委託先の親会社、プレステージ・インターナショナルは11月2日、ロードサービスなどの受付・手配システムから個人情報が持ち出されたことを公表している。10月29日に不正アクセスを検知し、認証情報の無効化などの措置を取ったが、その後もアクセスが続いたため30日にシステムを停止した。業務は代替運用で継続している。
委託先が公表した件数は最大約550万件。複数の取引先から受託する業務のシステム全体が対象で、重複も含まれる。対象システムには、氏名、住所、電話番号、メールアドレス、車両の登録番号や車台番号、事故・故障の受付情報、一部の金融機関口座情報が含まれていた。
Made with AI
週刊アスキーの最新情報を購読しよう

本記事はアフィリエイトプログラムによる収益を得ている場合があります