


セキュリティ専門団体が不正アクセス被害、最大1.5万件の情報漏えいか ID・パスワードも対象に
2026年11月06日 13時10分更新
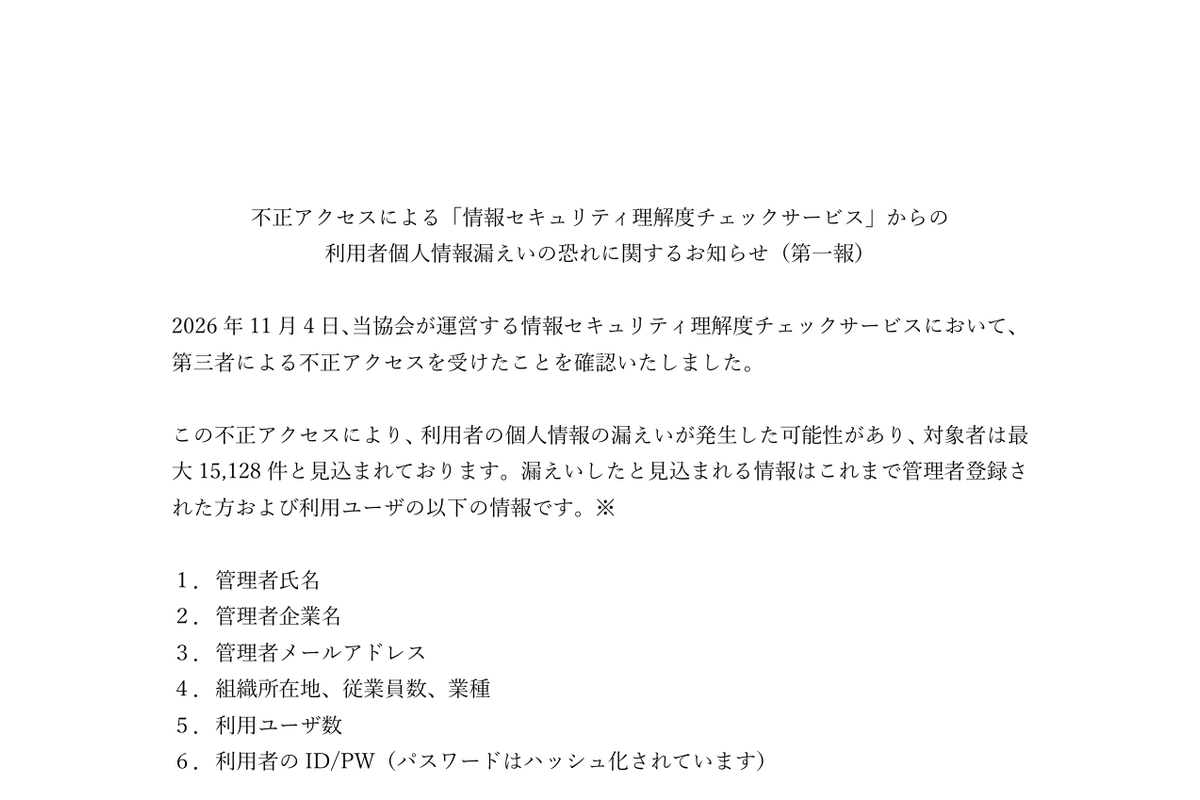
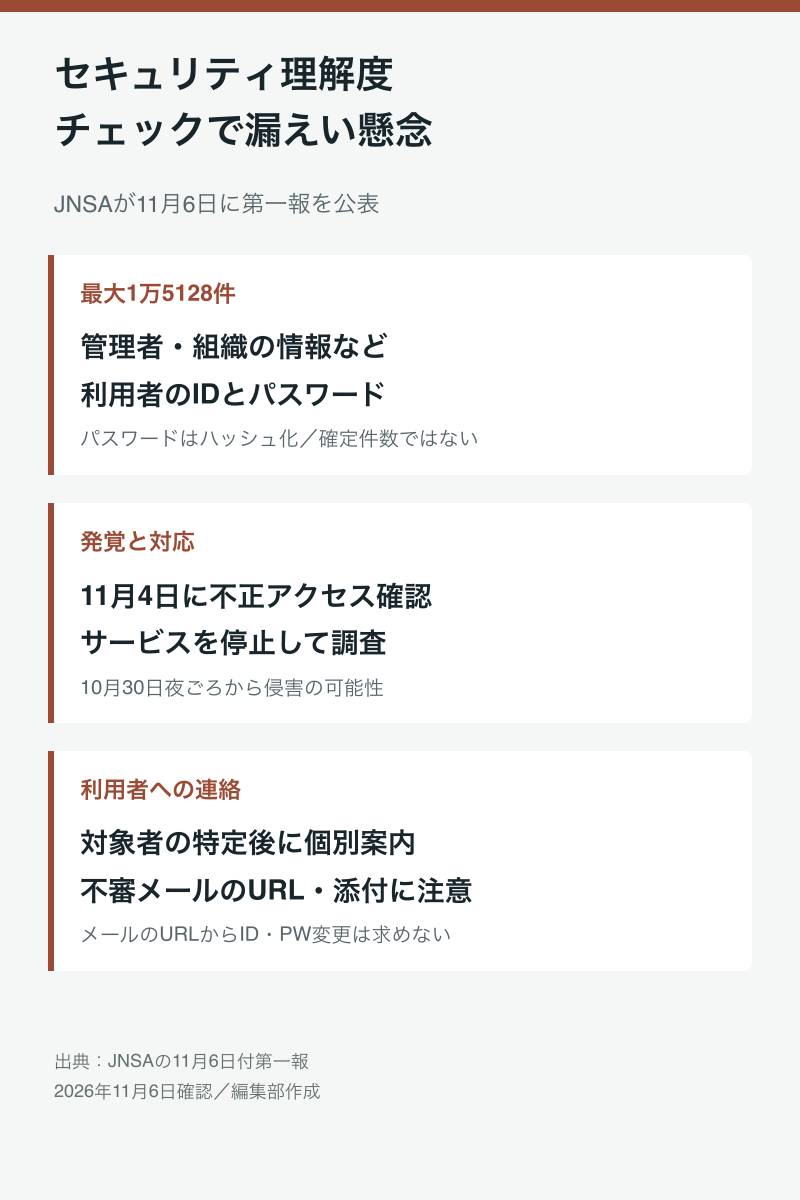
日本ネットワークセキュリティ協会(JNSA)は11月6日、運営する「情報セキュリティ理解度チェックサービス」が不正アクセスを受け、利用者の個人情報が漏えいした可能性があると発表した。対象になり得るのは最大1万5128件。サービスを停止して調査している。
組織の管理者が社員や職員を登録し、情報セキュリティの問題を受講させて結果を分析するサービス。管理者以外の受講者は、個人名を使わず「受講者ID」などで管理できる。
漏えいした可能性がある情報は、管理者の氏名・企業名・メールアドレス、組織の所在地・従業員数・業種、利用ユーザー数、利用者のIDとパスワードで、パスワードはハッシュ化されている。
JNSAでは11月4日に不正アクセスを確認。10月30日夜ごろから不正アクセスされた可能性が判明しており、外部専門事業者と侵入経路や影響範囲を調べている。
JNSAは協会や関係機関を装うメールへの注意を呼びかけ、不審なメールのリンクや添付ファイルを開かないよう求めている。協会がメール本文のURLからIDやパスワードの入力・変更を求めることはないとしている。
Made with AI
週刊アスキーの最新情報を購読しよう

本記事はアフィリエイトプログラムによる収益を得ている場合があります