


スカイチケットに不正アクセス、1464万件の情報流出か
2026年10月09日 16時55分更新
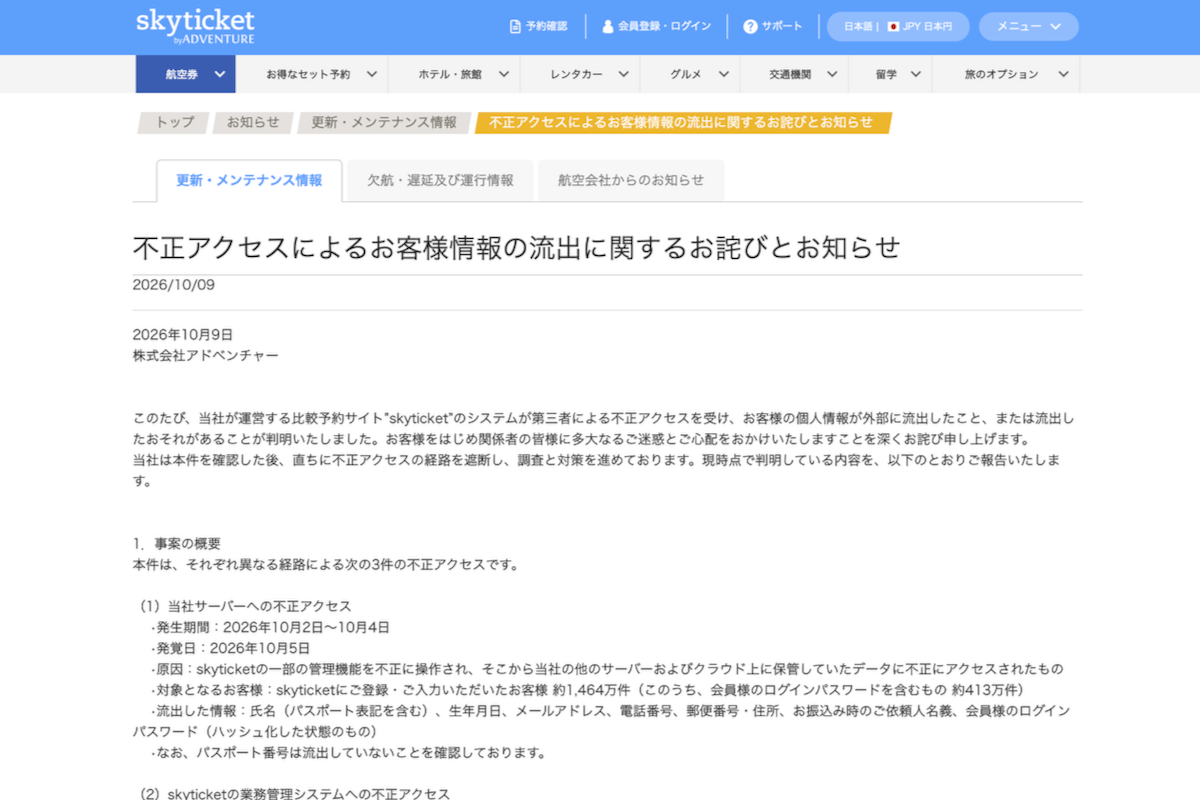
アドベンチャーのニュースリリース
アドベンチャーは10月9日、同社の比較予約サービス「skyticket」のシステムが不正アクセスを受け、ユーザーの個人情報が外部に流出した、または流出した恐れがあることを公表した。
本件は「サーバーへの不正アクセス」「業務管理システムへの不正アクセス」「バス予約サービスにおける不具合」の3件で構成されており、事案ごとに発生時期や影響範囲が異なる。事案別の概要は以下のとおり。
●事案別の概要(2026年10月9日時点)
■サーバーへの不正アクセス
発生期間:2026年10月2日~10月4日
内容:skyticketの一部の管理機能を不正に操作され、同社のほかのサーバーやクラウド上に保管されていたデータに不正がアクセスを受けた
対象者:skyticketに登録・入力したユーザー(約1464万件)
流出した情報:
・氏名(パスポート表記を含む)
・生年月日
・メールアドレス
・電話番号
・郵便番号
・住所
・振込時の依頼人名義
・ハッシュ化したログインパスワード(一部ユーザーのみ/約413万件)
■業務管理システムへの不正アクセス
発生日:2026年9月20日
内容:業務管理システムの脆弱性を悪用された
対象者数:1万7780件(重複含む)
流出した/流出したおそれのある情報:
・氏名
・電話番号
・返金先の口座情報
・メールアドレス(一部ユーザーのみ)
・生年月日(一部ユーザーのみ)
・住所(一部ユーザーのみ)
など
■バス予約サービスにおける不具合
発生期間:2026年8月3日~10月1日
内容:バスの予約完了ページがログインなしで表示できる状態になっており、第三者に機械的に閲覧された
対象件数:約1万2000件(予約数ベース)
流出した/流出したおそれのある情報:
予約者の情報
・氏名
・年齢
・性別
・生年月日
・メールアドレス
・電話番号
・会員ID
・予約に使われた端末の種類
・支払方法
・支払金額
・予約日時
・乗車便の情報
同行者の情報
・氏名
・年齢
・性別
同社は不正アクセスの確認後、不正アクセス経路の遮断と脆弱性への対策を実施。クレジットカードの保存機能と保存済みクレジットカードによる支払いについても、10月7日18時頃に停止している。
週刊アスキーの最新情報を購読しよう

本記事はアフィリエイトプログラムによる収益を得ている場合があります