


相次ぐ不正アクセス、どう侵入される? JPCERT/CC、3つの攻撃手法を公表
2026年10月08日 16時00分更新
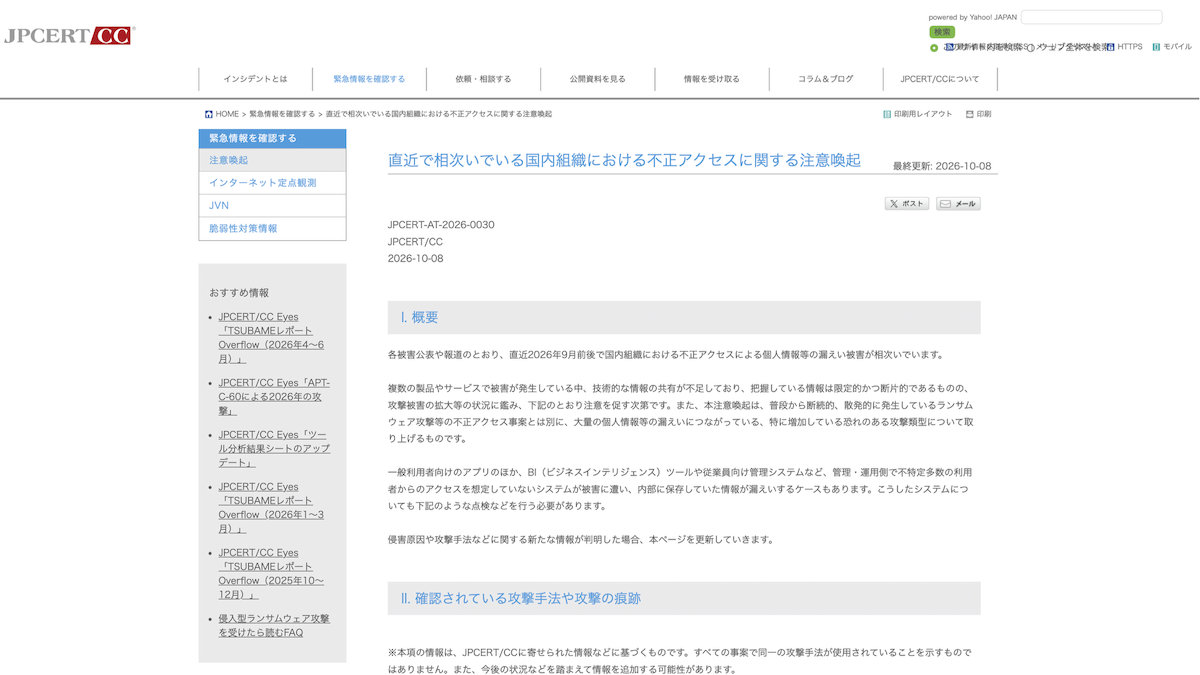
JPCERTコーディネーションセンターのニュースリリース
JPCERTコーディネーションセンターは10月8日、2026年9月前後から国内で不正アクセス事案が多発していることを受け、攻撃手法の紹介を含む注意喚起を実施した。
一連の不正アクセス事案では、一般利用者向けアプリのほか、ビジネス向けツールなど不特定多数のアクセスを想定していないシステムが被害を受けるケースも出ている。
同センターが確認済みの攻撃手法は大きくわけて3点だ。
1つ目はソフトウェアの既知の不具合を探し、攻撃を試す手法。一連の攻撃では共通の脆弱性を突くのではなく、標的ごとに脆弱性の有無を調べたり、脆弱性ではない管理不備等を利用したりする形で攻撃を試みている可能性があるという。
2つ目はAPI経由の不正操作。一般公開されているスマートフォンアプリを解析してAPIのエンドポイントやキーを特定する、内部APIを攻撃する、他のシステム侵害で窃取したAPIキーを利用するといった手法だ。
3つ目はMetabaseのSQLインジェクションの脆弱性を悪用する手法。こちらもAPIを不正操作するタイプだが、すでにCVE番号(CVE-2026-72898)が付与され、公開済みの脆弱性を突く点が特徴だ。
同センターは各攻撃手法への対策として、APIへの単位時間あたりのリクエスト件数を制限する、APIトークンに適切な有効期限を設定する、可能ならアクセス元の地域を制限するといった方法を紹介。ビジネス向けツールを含めて、点検を推奨している。
週刊アスキーの最新情報を購読しよう

本記事はアフィリエイトプログラムによる収益を得ている場合があります