


相次ぐ不正アクセス、国が注意喚起 「基本的な対策」の徹底求める
2026年10月08日 14時20分更新
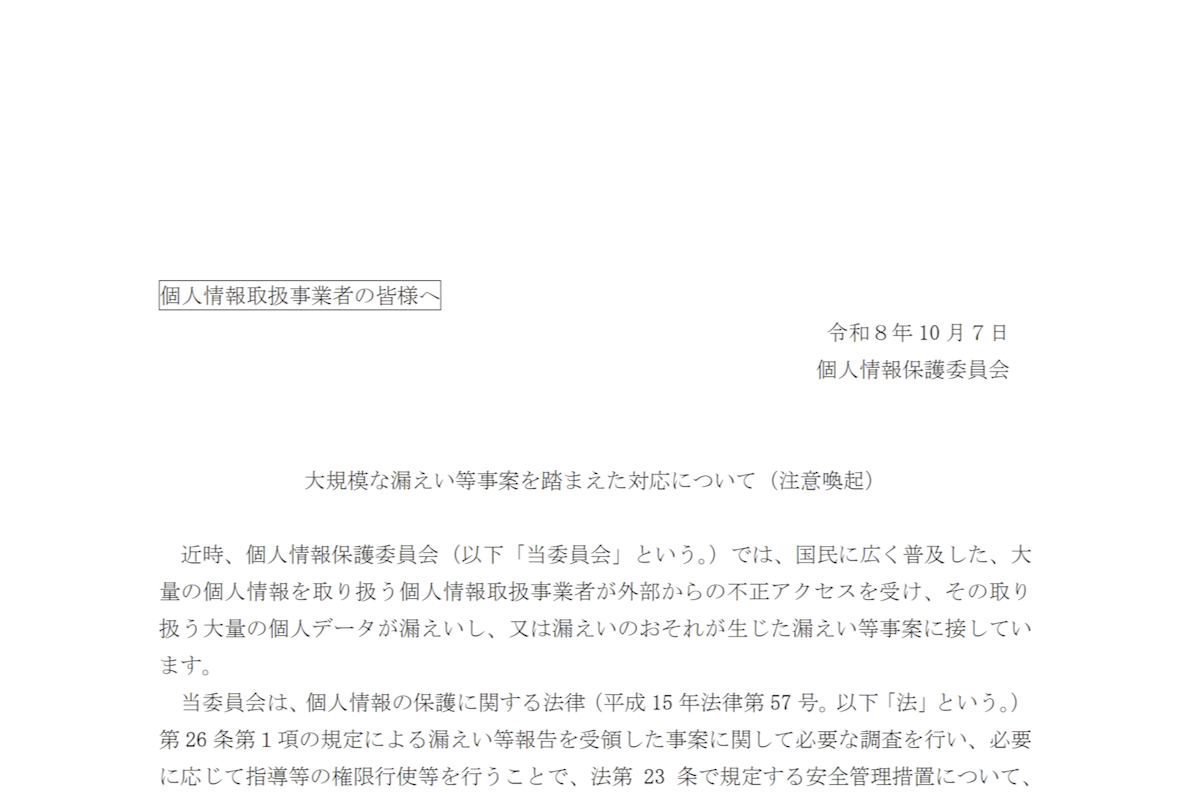
個人情報保護委員会のニュースリリース
個人情報保護委員会は10月7日、民間事業者を中心に大規模な情報漏えい事案が発生している状況を受け、個人情報取扱事業者に文書で注意喚起した。
「大規模な漏えい等事案を踏まえた対応について(注意喚起)」と題した同文書では、2027年4月に改訂予定のガイドラインを先取りする形で例示。安全管理措置の強化を奨励している。
技術面では「適切なアクセス制御」「アクセス者の識別と認証の徹底」「適切な不正アクセスや情報漏えい防止措置の適用」「不正アクセスの早期検知等による被害拡大の防止」の5点を提示。各項目の運用手法にくわえて、アクセス権限の定期的な監査など、一部の項目では適切な運用を担保する仕組みにも踏み込む形となった。
さらに、不要となった個人データを(保存期間が定められた物を除き)遅滞なく消去するよう法令で定められていることや、消去を徹底しなかった結果、被害が拡大したケースがあることに言及。事業者に対して、データの消し忘れを防ぐよう求めた。
ひとこと:
同文書で示された運用手法はテキストの序盤に出てくるような基本中の基本、セキュリティー担当なら知っていて当然の内容だ。そのレベルの内容をわざわざ公的な文書として出してきたということは、「基本を知っていても、基本に忠実な運用ができないケース」が相当数存在する可能性を暗に示しているといえる。
経営者は今一度、自分達のシステムを守るために適切な予算、機材、人員が確保されているか確認しておきたい。
週刊アスキーの最新情報を購読しよう

本記事はアフィリエイトプログラムによる収益を得ている場合があります