


AI利用の多い技術者ほど「人間の責任」も意識/AI利用を隠すのは「手抜きと思われるのがイヤ」/AIが実行するサイバー攻撃が急増、ほか
AIエージェントが実行するサイバー攻撃が、人間の攻撃よりも2.5倍多い状況に/仕事でのAI利用、職場で明かすと「手抜きだと思われる」?
2026年09月14日 08時00分更新
[セキュリティ][AI] AIエージェントが実行するサイバー攻撃が、人間の攻撃よりも2.5倍多い状況に(クラウドストライク、9月10日)
・2026年度上半期、脆弱性悪用攻撃の約9割が「PoC(概念実証)公開から48時間以内」
・クラウド関連のサイバー犯罪行動は2.7倍に急増
・ビッシング(音声によるフィッシング)侵入は上半期に2倍増
290超のサイバー攻撃グループの動向を追跡した「2026年版グローバル脅威ハンティングレポート」より。サイバー攻撃者はAIを悪用し、攻撃ペイロードの生成、AIインフラへの侵入、エンタープライズLLMの悪用といった行動を起こしている。また、AIエージェントが実行する攻撃の検知数が、人間による攻撃の2.5倍に達しており、「セキュリティチームが調査すべき活動の量と速度が急増している」と指摘する。脆弱性を悪用する攻撃の88%が、PoC(概念実証)公開から48時間以内に攻撃を開始しており、一部の中国系攻撃グループでは「24時間以内」というケースも見られるという。
⇒ 同レポートでは、AIの悪用を通じて、攻撃者の道具/ターゲット/戦力が倍増していると報告しています。「PoC公開から48時間以内」の攻撃が9割という現実は、1カ月ごと、1週間ごとといったパッチ適用サイクルでは間に合わないことを示唆します。今後は「脆弱性管理の自動化」「修正の即時対応体制の構築」がサイバー防御における前提条件になりそうです。
[AI][仕事] 仕事でAIを使っていることを「積極的に明かしている」は3割未満、「手を抜いていると思われそう」(ナレッジホールディングス、9月10日)
・仕事でのAI利用を「上司や同僚に積極的に共有している」人は3割未満
・頻繁に使う人は約半数がオープンにしているが、たまに使う人は1割未満
・隠す理由は「手を抜いていると思われそう」が最多、会社ルールなどの理由を上回る
全国の働く男女301名を対象に実施した調査より。「仕事でAIを使った経験がある」人は回答者の70.1%を占めたが、「AI利用を上司や同僚に伝えているか」という問いでは、「積極的に伝えている」のはAI利用者の28.4%で、「聞かれれば答える」(43.1%)が最多。「完全に隠している」利用者も約1割いる。開示しない理由を聞くと、「会社のルールでAI利用が禁止/非推奨」は17.9%にとどまり、「手を抜いていると思われそう」(35.1%)、「AIの成果だと思われたくない」(30.5%)など、自分に対する評価が下がることへの不安が多かった。
⇒ “隠れAI活用”から“AIを生かす企業文化”に変えるために、(1)利用ルールの明文化、(2)「使うことが評価される」文化の醸成、(3)ノウハウ共有の仕組みづくり、という3ステップが提言されています。隠さず話してみれば、実は上司や同僚も使っていた、ということも多いのではないでしょうか。
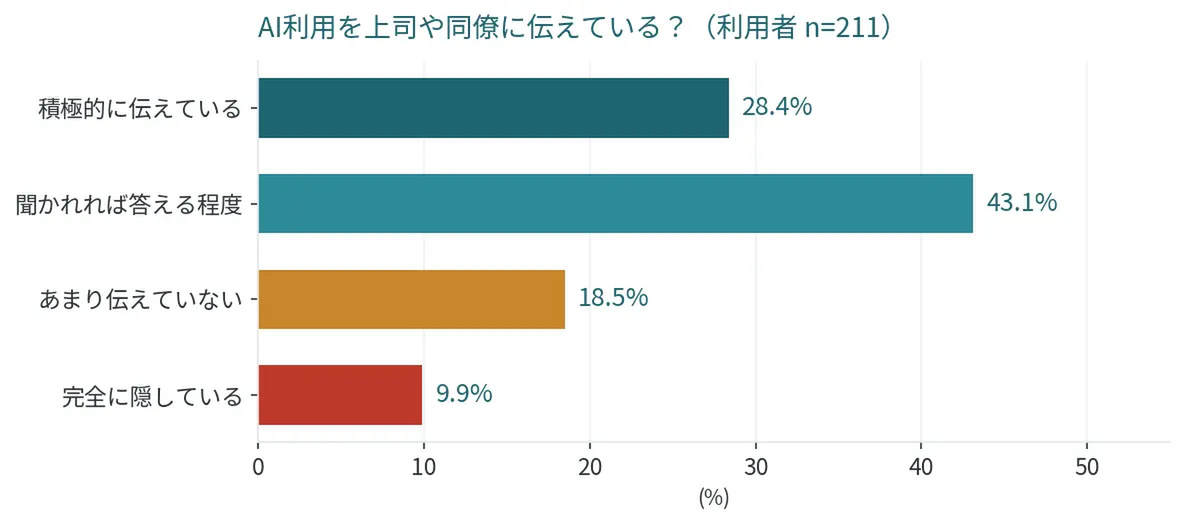
仕事でAIを利用する人のうち「積極的に伝えている」人は3割(出典:ナレッジホールディングス)
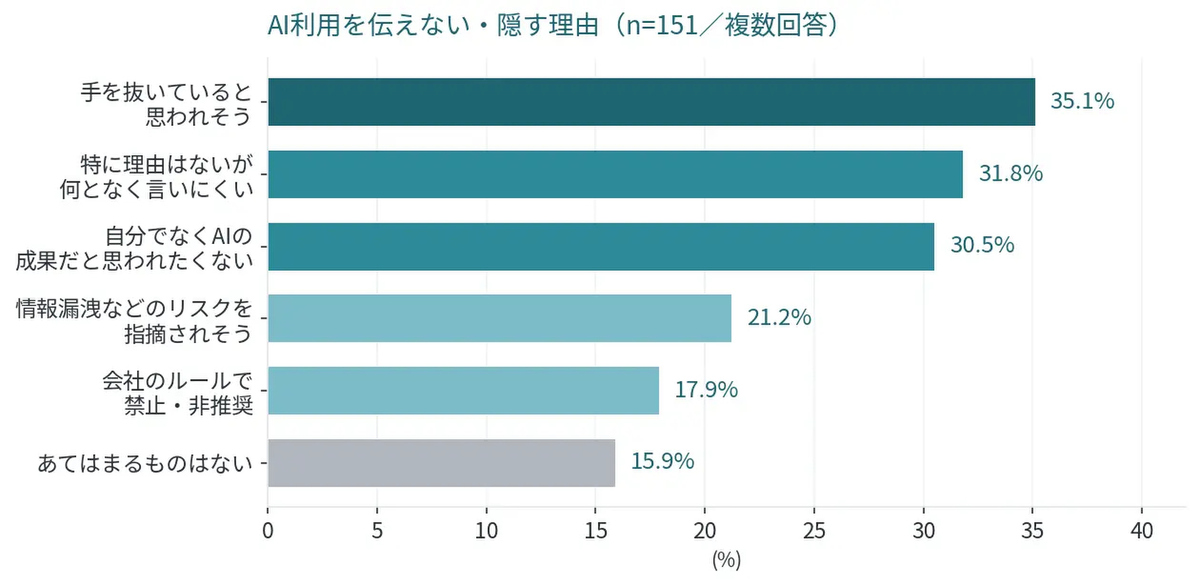
AI利用を隠す理由。トップは「手を抜いていると思われそう」(出典:ナレッジホールディングス)
週刊アスキーの最新情報を購読しよう

本記事はアフィリエイトプログラムによる収益を得ている場合があります