


Outlookに悪用済みの脆弱性、IPAが早急な更新を呼びかけ
2026年11月13日 09時50分更新
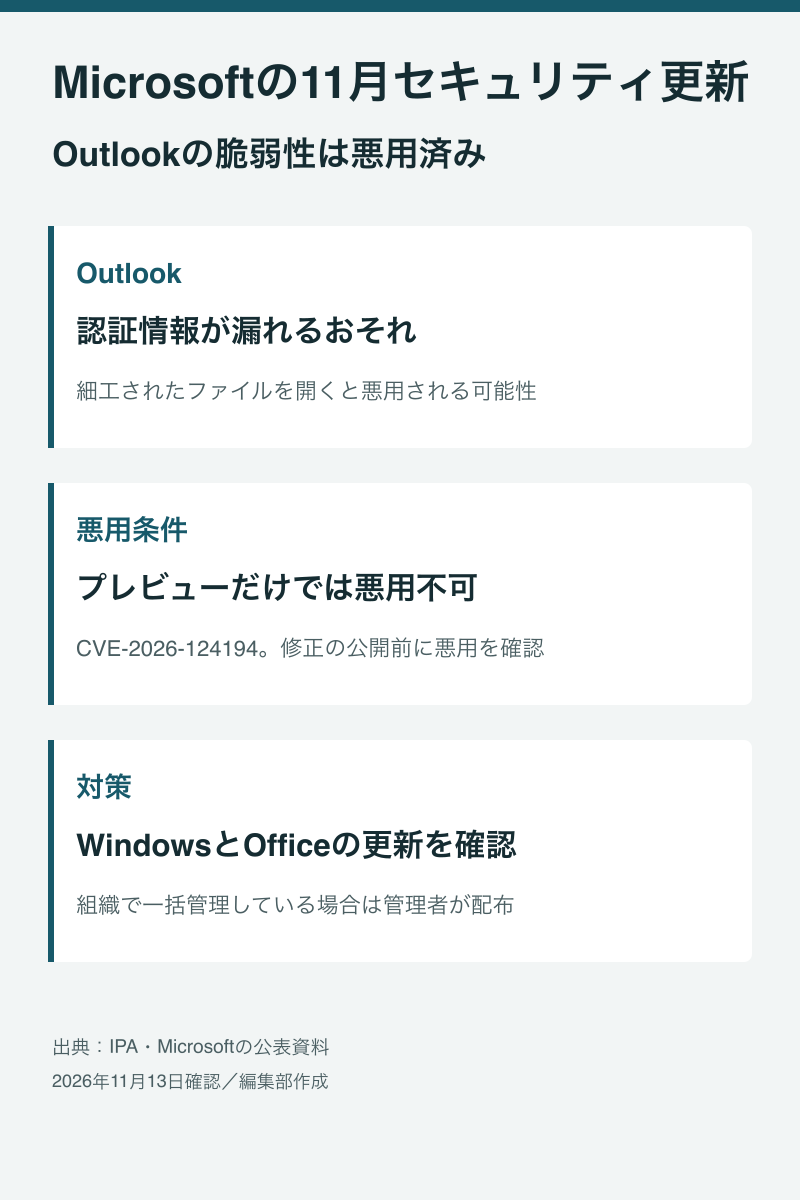
情報処理推進機構(IPA)は11月11日、Microsoft製品の11月の月例セキュリティ更新を速やかに適用するよう呼びかけた。Windows 11やWindows Server、Office、Exchangeなどが対象。Outlookの脆弱性1件は修正の公開前に悪用されていた。
悪用が確認されたのは、Windows版Outlookでなりすましにつながる脆弱性(CVE-2026-124194)。細工されたメッセージファイルを利用者が開くと、外部コンテンツに関する警告が出ないまま攻撃者側に接続し、認証に使われる情報が漏れるおそれがある。
Microsoftはこのほか、Windows 11やOffice、Exchangeなどで、攻撃者が遠隔からプログラムを実行できるおそれのある脆弱性を修正した。同社の4段階の深刻度で最も高い「緊急」の修正が含まれる。
Made with AI
週刊アスキーの最新情報を購読しよう

本記事はアフィリエイトプログラムによる収益を得ている場合があります