


バイナンス1兆円流出、侵入のきっかけは「偽の採用面接」 AIツールも悪用
2026年11月04日 10時00分更新
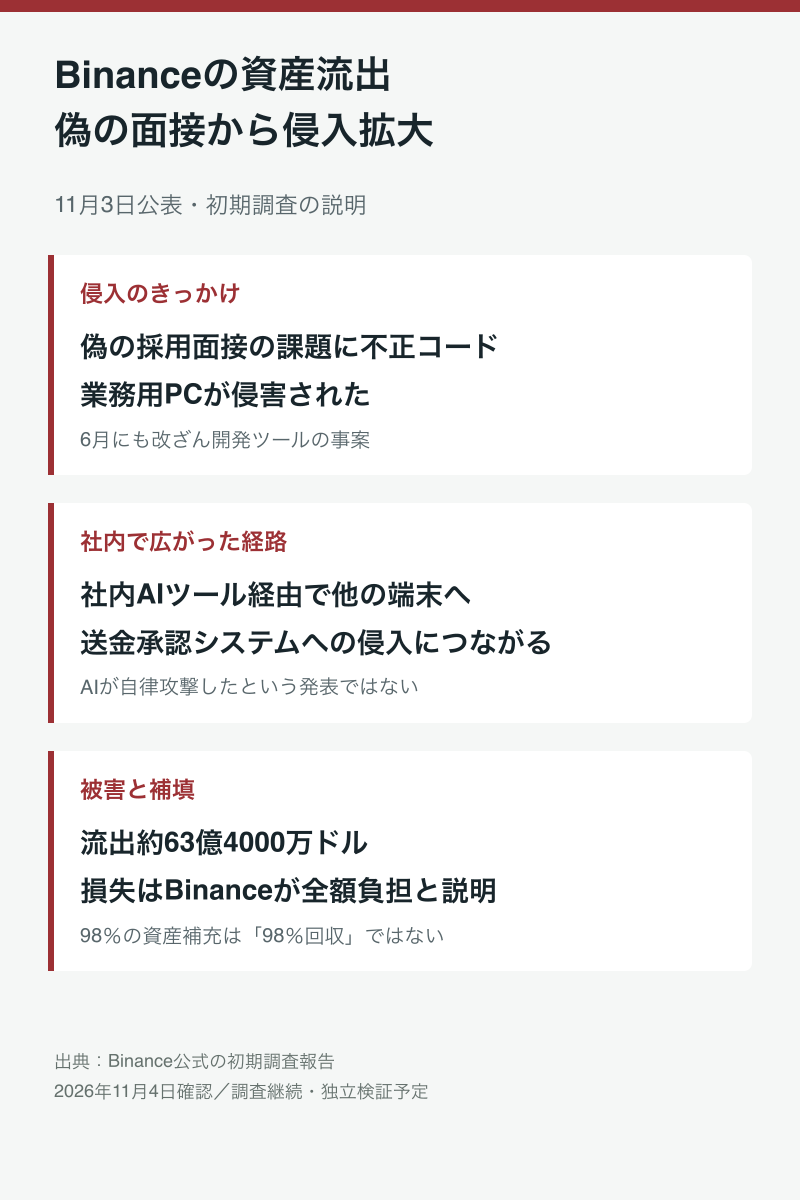
暗号資産交換所のBinanceは11月3日、63億4000万ドル(約1兆円)相当の暗号資産が流出した事件の初期調査結果を公表した。偽の採用面接や改ざんされた開発ツール、社内AIツールを経由した侵入を組み合わせ、資産の送金を承認する仕組みが悪用されたという。
同社によれば、2026年6月、ウォレットの開発・運用担当者がAIコーディングツールを導入しようとして、改ざんされたHomebrewのインストーラーをダウンロードした。端末の交換と認証情報の変更で対処したものの、担当業務や同僚の情報はすでに攻撃者に知られていたという。
9月には別のソフトウェア技術者が、正規の求人サービスで偽の採用担当者から接触を受けた。攻撃者はビデオ面接などで信用させたうえ、業務用PCにプログラミングの課題をダウンロードするよう指示をした。課題には不正なコードが含まれ、当時の端末保護ツールでは検知できなかったとしている。
10月20日に侵害したPCから社内AIツールを経由し、ウォレット担当者2人の端末に侵入。コンテナ(実行環境)を配備できる認証情報を発見し、10月30日に送金を承認するシステムへの侵入につながったという。
資産流出を止める対応も難航した。攻撃者は通常の出金処理を迂回できる権限をブロックチェーン上に設定しており、Binanceが出金を停止しても、設定済みの権限は自動的に無効にならなかった。送金停止に加え、不正な権限を取り消す処理が必要だったとしている。
Made with AI
週刊アスキーの最新情報を購読しよう

本記事はアフィリエイトプログラムによる収益を得ている場合があります