


Linuxに深刻度9.8の脆弱性、認証なしでroot権限奪取 AnthropicのAIが攻撃を実証
2026年10月30日 10時00分更新
参考画像 Made with AI
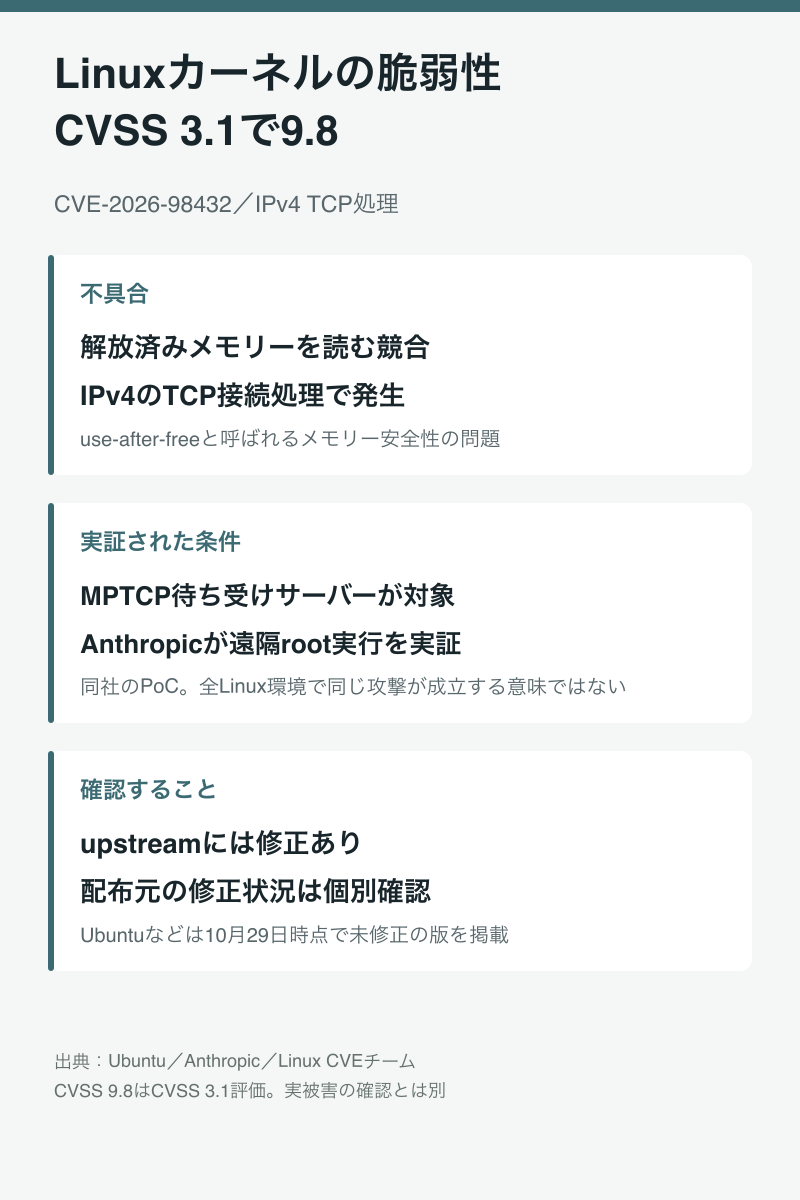
Anthropicは10月27日、Linuxカーネルの脆弱性「CVE-2026-98432」を悪用し、遠隔から管理者権限でコマンドを実行する攻撃を実証したと発表した。脆弱性の深刻度は最高10点中9.8と評価されている。
LinuxカーネルのIPv4通信処理に問題があった。TCP接続の処理中、既に解放されたメモリーを参照してしまう「use-after-free(UAF、解放後使用)」と呼ばれる不具合だ。ネットワーク経由で悪用可能で、認証や利用者の操作は不要だ。
Anthropicの実証では、複数の通信経路を利用する「MPTCP」の待ち受けサーバーを標的とした。AIが作成した攻撃コードを使い、認証なしで遠隔からroot権限のコマンドを実行できたという。
Linuxカーネルの脆弱性情報を管理するCVEチームは10月15日に問題を公表し、安定版には修正が取り込まれた。一方、Ubuntuの10月29日更新の情報では、複数のバージョンが修正作業中、または脆弱な状態とされている。
サーバー管理者は、利用中のLinuxディストリビューションが公開する修正状況を確認し、更新プログラムを適用する必要がある。
Made with AI
週刊アスキーの最新情報を購読しよう

本記事はアフィリエイトプログラムによる収益を得ている場合があります