


ニフティに不正アクセス、最大54万件漏えいの可能性
2026年10月20日 09時10分更新
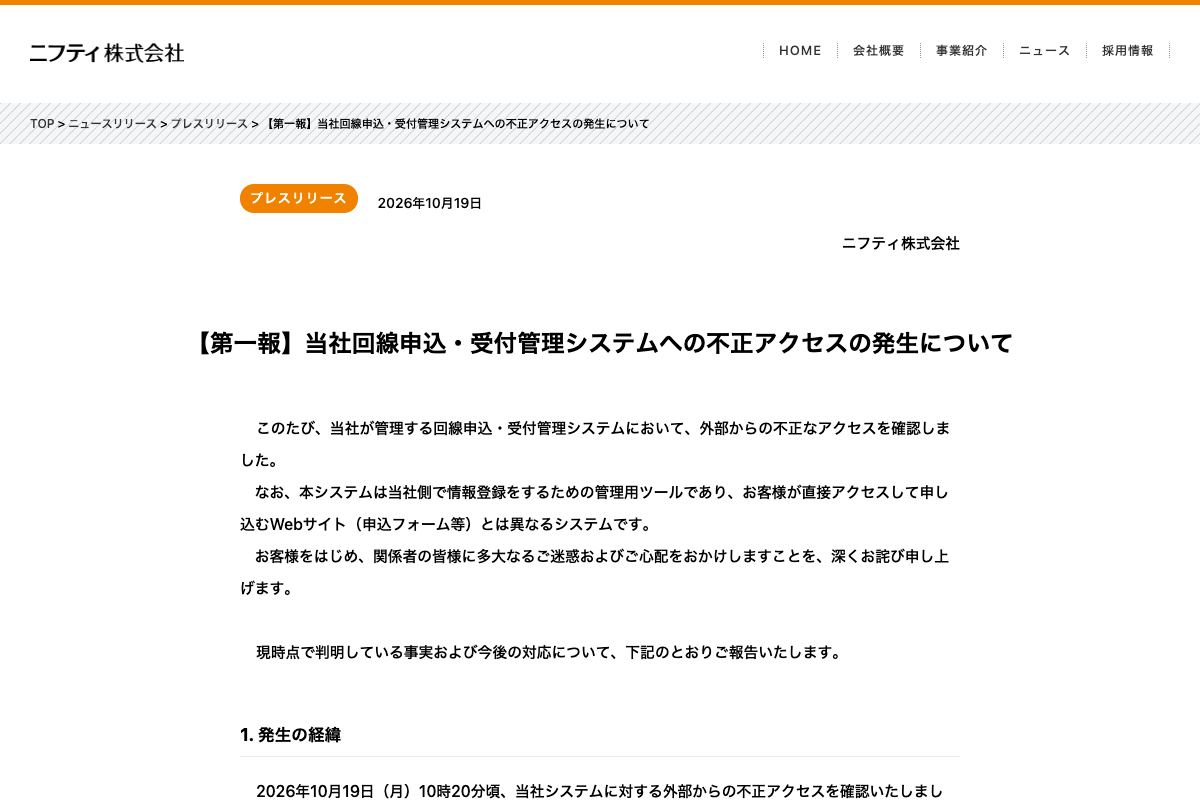
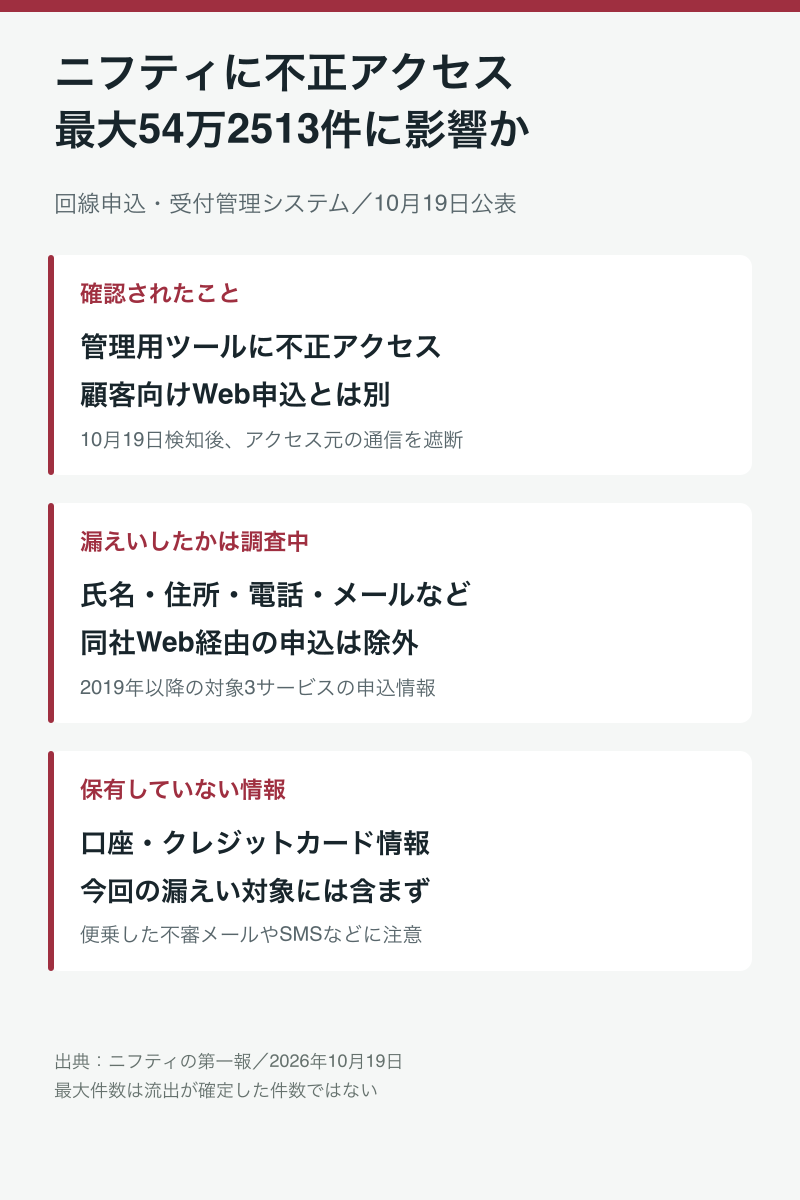
ニフティは10月19日、回線申込・受付管理システムへの外部からの不正アクセスを確認したと発表した。最大54万2513件の申込情報に漏えいの可能性があり、外部の専門機関と調査している。漏えいした情報については調査中。
対象のシステムは、同社側で情報を登録するための管理用ツール。不正アクセスは10月19日午前10時20分ごろに確認し、把握後すぐにアクセス元からの通信を遮断した。
影響を受ける可能性があるのは、2019年以降に「@nifty光」「@nifty MAX光」「@nifty auひかりプラス」を申し込んだ利用者の情報で、対象項目は会員ID、氏名、性別、生年月日、住所、電話番号、メールアドレス。口座やクレジットカードの情報は当該システムに保有しておらず、漏えい対象には含まれない。
同社は被害拡大を防ぐ暫定対策を実施し、詳細調査と個人情報保護委員会への報告手続きを進めている。調査結果を踏まえ、セキュリティ対策や監視体制を強化する方針で、新たな事実や対応方針が判明次第、公表するとしている。
Made with AI
週刊アスキーの最新情報を購読しよう

本記事はアフィリエイトプログラムによる収益を得ている場合があります