


10億通超の詐欺メッセージを支えたサービス、Microsoftが差し押さえ 日本の警察庁も協力
2026年10月15日 13時50分更新
Microsoftは10月14日、医療情報共有および分析センター(Health-ISAC)と共同で、フィッシング犯罪を支えるサービス「YAM Store」「CoGUI」「Iron Man」の基盤ドメインを、米連邦地裁の命令に基づいて差し押さえたと発表した。日本の警察庁やJC3(日本サイバー犯罪対策センター)も調査に協力した。
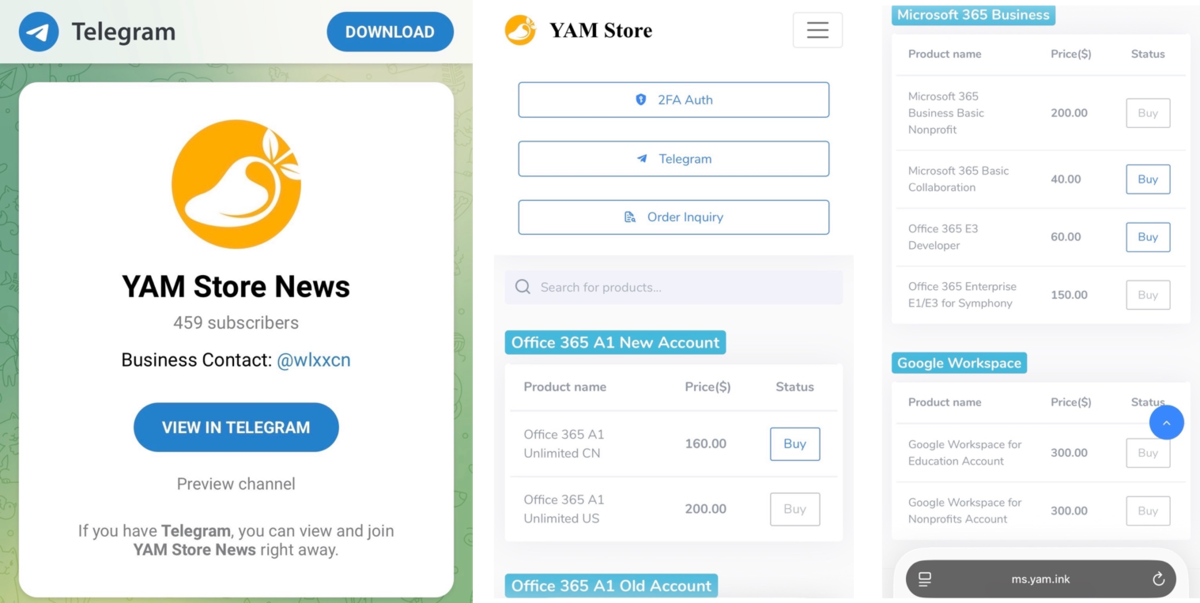
3サービスは、フィッシング詐欺に必要なツールを犯罪者に提供していた。YAM Storeは不正取得されたアカウントなどの売買市場、CoGUIは偽サイトや誘導メッセージを作成するツール、Iron Manは企業などになりすますメールやWebページのテンプレートを提供するサービスだ。
3サービスは2026年1月以降、世界7万5000以上の組織を標的とする10億通超の悪意あるメッセージの送信を可能にした。7億5000万通以上がMicrosoftの顧客を狙ったもので、被害の対象は150ヵ国以上に及ぶという。
調査のきっかけは、2025年後半に日本の警察庁から寄せられた、日本を狙う詐欺メッセージに関する情報だった。JC3も国内の被害情報や分析結果を提供し、Health-ISACや複数のセキュリティ企業が調査に協力した。
MicrosoftとHealth-ISACは米フロリダ州の連邦地裁で一時差し止め命令を取得し、犯罪インフラのドメインを差し押さえて接続先を変更した。Microsoftはさらに、YAM Storeに関連する2万件超のアカウントを無効化したほか、詐欺などに悪用された10万件超のドメインをブロックしたと説明している。
Made with AI
週刊アスキーの最新情報を購読しよう

本記事はアフィリエイトプログラムによる収益を得ている場合があります