


Webサーバーソフト「nginx」に致命的な脆弱性、認証なしで遠隔攻撃の恐れ
2026年11月19日 10時20分更新
国家サイバー統括室は11月19日、Webサーバーソフトウェア「nginx」で認証なしの遠隔攻撃により任意のコードを実行されるおそれがあるとして、運用管理者に速やかな更新を呼びかけた。開発元は19日未明に修正版を公開している。
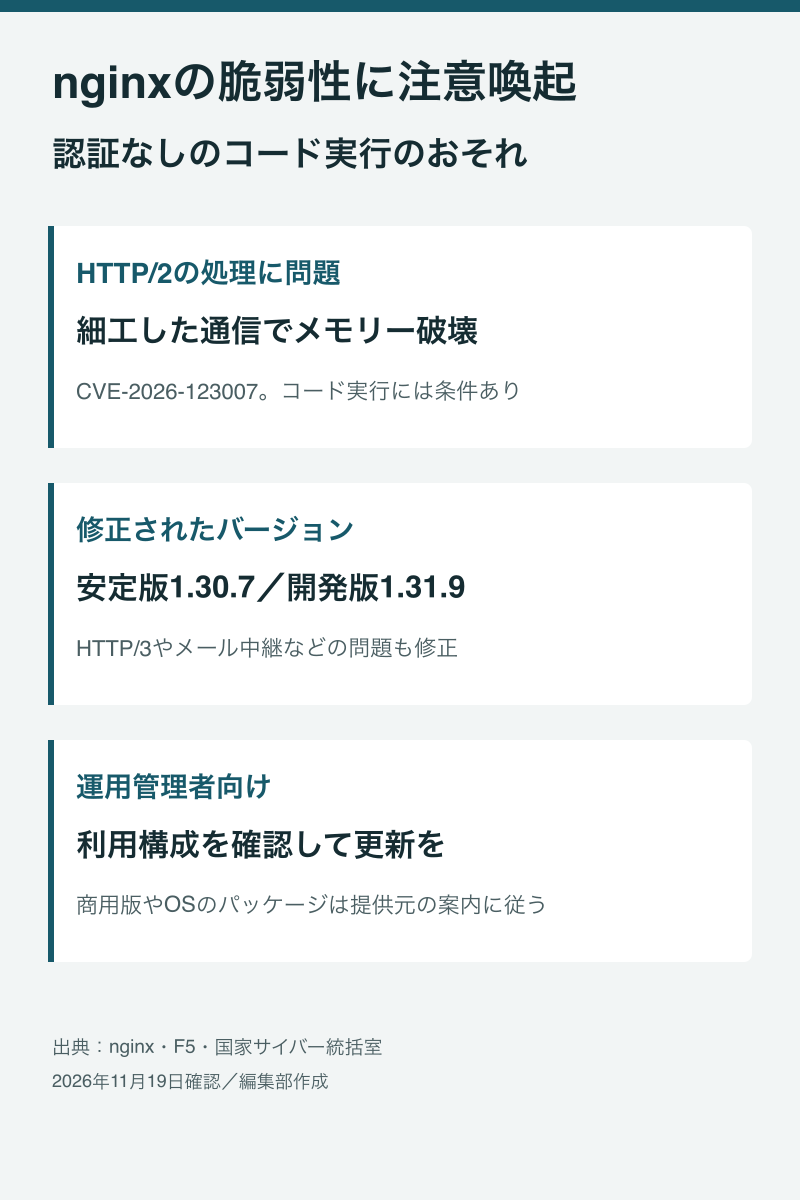
修正されたのは、HTTP/2の処理に関する問題など合計10件の脆弱性。HTTP/2が有効な環境では、攻撃者が細工した通信データを送り込むことでメモリー破壊を引き起こし、認証なしでサーバー上の任意のコードを実行できる可能性がある。セキュリティ研究者によって攻撃の実証にも成功しており、一部の深刻度はCVSS v4.0で9.2(Critical、致命的)と評価されている。
すぐ更新できない場合は、HTTP/2を無効化することで脆弱性への暫定的な対策が可能だ。ただし、修正されたほかの脆弱性には別の攻撃条件もあるため、すみやかな更新が推奨される。
nginx(エンジンエックス)は、軽量で高速なオープンソースのWebサーバーソフトウェア。コンテンツ配信、リバースプロキシ、ロードバランシングなどに広く使われている。
対象環境の運用管理者は速やかなアップデートの適用等をお願いします。
— 国家サイバー統括室(注意・警戒情報) (@cyber_forecast) 元の投稿
週刊アスキーの最新情報を購読しよう

本記事はアフィリエイトプログラムによる収益を得ている場合があります