


さまざまなサービスのAndroid版アプリが悪用されている……!?
個人情報漏えいの報告が急増、延べ対象者数は2億6000万人に
今年後半に入って急増した、企業への不正アクセスによる個人情報漏えいの報告は、いまだ収束の兆しを見せていません。個人情報保護委員会によると、今年4月から10月16日までに不正アクセスによって個人情報が漏えいした、あるいは漏えいしたおそれがある延べ人数は約2億6000万人います。日本の総人口の2倍を超える規模です。
もちろん、これは実際に漏えいが確認された人数だけを示すものではなく、同一人物の重複なども含まれ得る数字ですが、それでも驚くべき規模であることに変わりはありません。
国内各所で対策が進められており、最近では国立研究開発法人情報通信研究機構(NICT)の発表した注意喚起に注目が集まりました。
それによると、相次ぐ個人情報漏えいの原因の1つは「アプリ解析からのサーバ攻撃」であり、攻撃者は一般に公開されているAndroidアプリを解析し、得られた情報を悪用する「A2B攻撃」を仕掛けているとのこと。
思わぬ原因にSNSの情シス界隈などもザワつきましたが、そもそも「A2B攻撃」って何の略でしょう? 一瞬、脳裏に2B鉛筆がよぎりましたが、さすがに無関係ですよね。
アプリに問題がなくても危険?
サーバの弱点を狙う「A2B攻撃」
Androidアプリの解析からサーバへの不正アクセスにつながる「A2B攻撃」。アプリ自体に問題がなくても、バックエンドサーバの脆弱性を突かれるおそれがある(画像はイメージ)
まあ、答えはNICTの発表文に載っていますから、もったいぶらずに正解を。セキュリティ関係者の間で注目されているA2B攻撃とは、App-to-Backend Attackの略です。念のために付け加えますと「2=to」です。
手順は案外シンプルで、要は不正アクセスしたい企業・サービスに関連するAndroidアプリを解析し、アプリが通信するサーバの接続先や通信の仕組み(API)などを調べるというもの。そして、得られた情報をもとに、攻撃対象のサーバに合わせた攻撃を実行します。
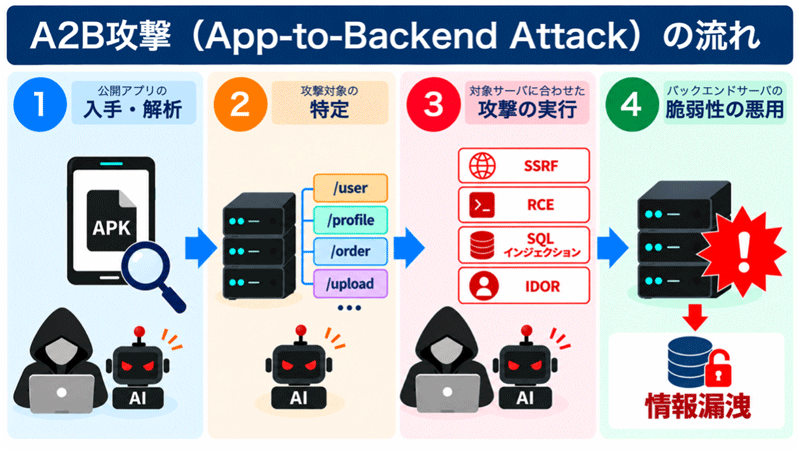
「A2B攻撃」の流れ(NICT発表より抜粋)
この攻撃がやっかいな点は、Androidアプリ自体にセキュリティ上の問題がなくても、バックエンドサーバの認証・認可や入力値の検証などに不備があれば、そこを突かれてしまうこと。結果的に、不正アクセスや個人情報漏えいにつながるおそれがあります。
つまり、Androidアプリをインストールしたユーザーが直接攻撃されるという話ではありません。正規のアプリを解析することで、サーバの接続先や通信の仕様を調べ、その情報を手掛かりに裏側のシステムの弱点を狙うわけです。アプリそのものに問題がなくても攻撃が成立する可能性があるというのは、なかなか厄介な話でしょう。
NICTの脅威情報分析チームLETTICEは、「Androidアプリを公開する事業者へのお願い」として、次の3つの対策を推奨しています。
1. 侵害の確認:公開APIやサーバを洗い出し、アクセスログなどから不審なアクセスや情報の不正取得がないか確認してください。
2. 脆弱性の点検:APIの認可不備(IDOR/BOLA)、SSRF、RCE、SQLインジェクションなどの脆弱性や設定不備を重点的に点検してください。
3. 暫定的な緩和策:不要なAPIの停止、アクセス制限、監視の強化、認証情報の無効化・再発行など、必要な対策を実施してください。
本来であれば、アプリの解析や脆弱性の発見にはある程度の時間が掛かるはずですが、近年はAI技術の活用によって、こうした作業が効率化される可能性も指摘されています。NICTも、AIの活用によって攻撃がより多くのシステムに広がる可能性に注意を促しています。
なおNICTは、同様の問題が「iOSアプリやWebサービスのバックエンドAPIでも発生する可能性がある」としています。決してAndroidだけの問題ではないということで、引き続き警戒が必要です。
週刊アスキーの最新情報を購読しよう

本記事はアフィリエイトプログラムによる収益を得ている場合があります