


ドン・キホーテなど4社、顧客情報漏えいの可能性 時計修理の委託先にランサムウェア攻撃
2026年10月28日 14時30分更新
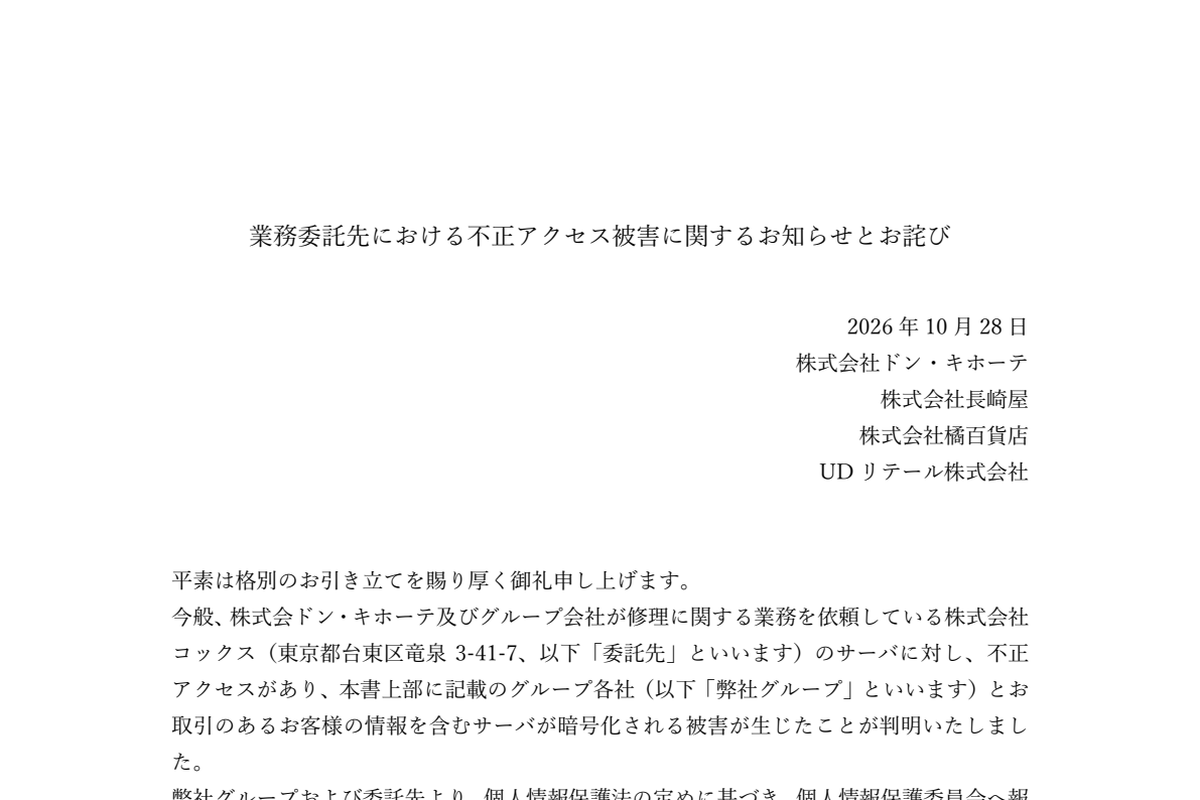
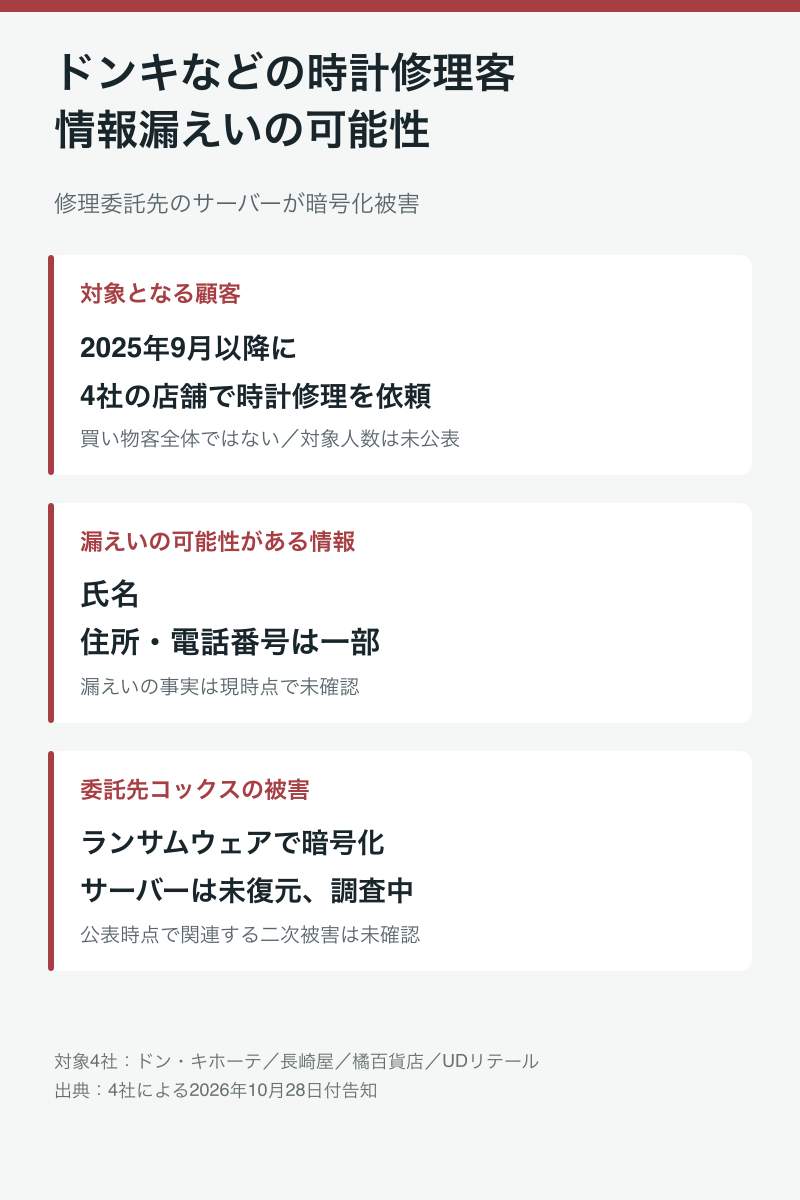
ドン・キホーテ、長崎屋、橘百貨店、UDリテールの4社は10月28日、時計修理の委託先への不正アクセスにより、顧客情報が漏えいした可能性があると発表した。委託先のサーバーがランサムウェアで暗号化された。現時点で情報漏えいの事実は確認されていないが、可能性を完全には否定できないとしている。
4社のグループ店舗で2025年9月以降に時計の修理を依頼した顧客が対象。漏えいした可能性がある情報は氏名と、一部の住所・電話番号。対象となる顧客の人数や情報の件数は公表していない。
攻撃を受けたのは、修理業務を請け負うコックスのサーバー。同社は9月15日にサイバー攻撃の可能性を検知し、サーバーが暗号化されて閲覧できない状態になっていることを確認した。外部からの接続を遮断し、9月25日にドン・キホーテ側へ報告したという。
委託先では専門機関による調査を進めているが、暗号化されたサーバーは復元できていない。
Made with AI
週刊アスキーの最新情報を購読しよう

本記事はアフィリエイトプログラムによる収益を得ている場合があります