


国交省の電子納品物検査支援システムに脆弱性 悪用されると任意のコード実行の恐れ
2026年10月26日 16時00分更新
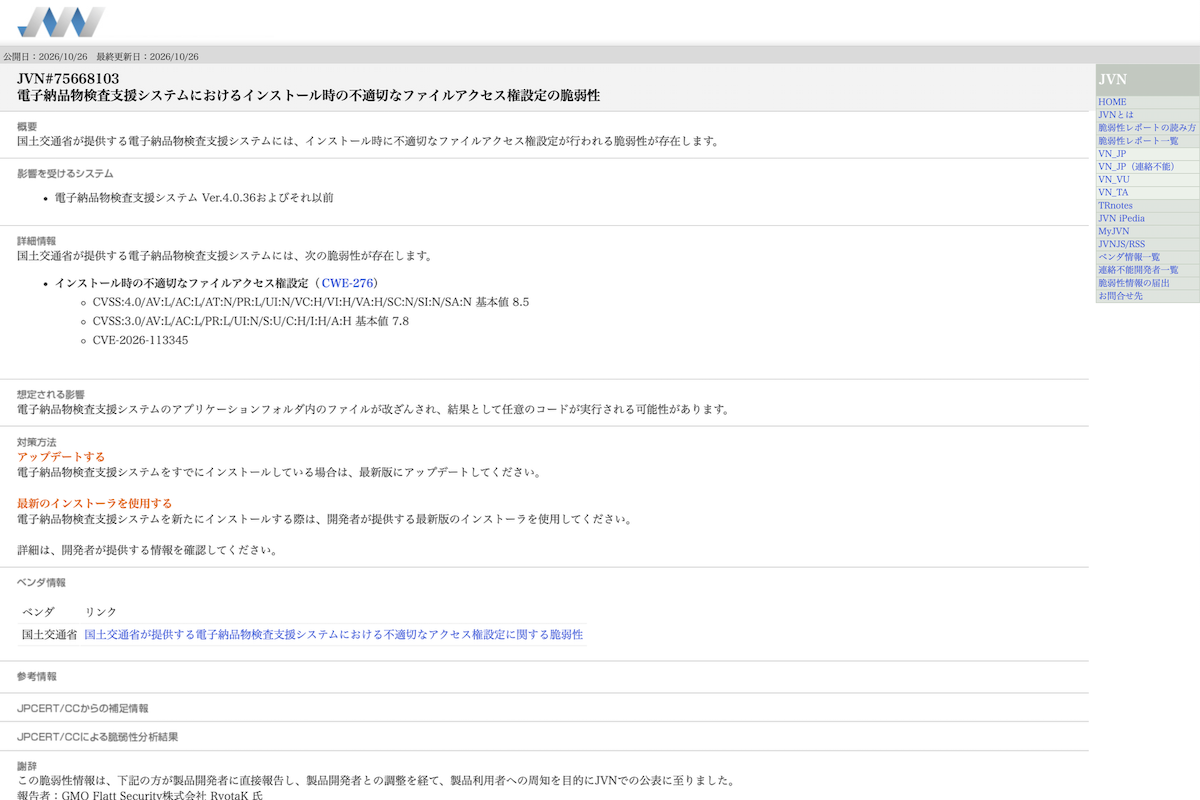
JVNより
Japan Vulnerability Notes(JVN)は10月26日、国土交通省が提供する「電子納品物検査支援システムにおける」の脆弱性情報を公開した。インストール時に不適切なファイルアクセス権が設定されるとしている。
想定される影響および脆弱性の対象となるバージョンは、それぞれ以下のとおり。
●想定される影響
・電子納品物検査支援システムのアプリケーションフォルダ内のファイルが改ざんされ、結果として任意のコードが実行される(CVE-2026-113345)
●脆弱性の対象となるバージョン
・Windows版: Ver.4.0.36以前
JVNではインストール済みアプリのアップデートや、新規インストール時の最新版インストーラーの使用を勧めている。
週刊アスキーの最新情報を購読しよう

本記事はアフィリエイトプログラムによる収益を得ている場合があります