


カプコン、1177万件超の顧客情報漏えい 「CAPCOM ID」に不正アクセス、パスワードの不正変更も
2026年10月22日 17時10分更新
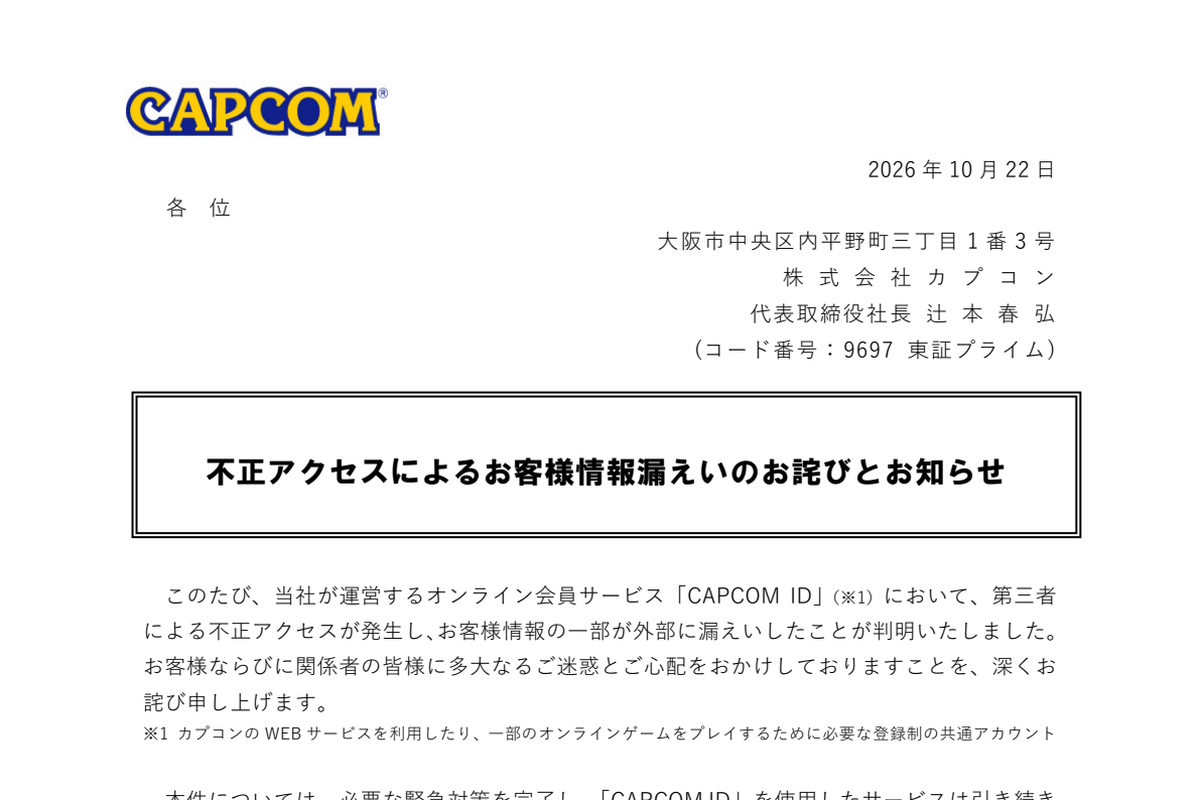
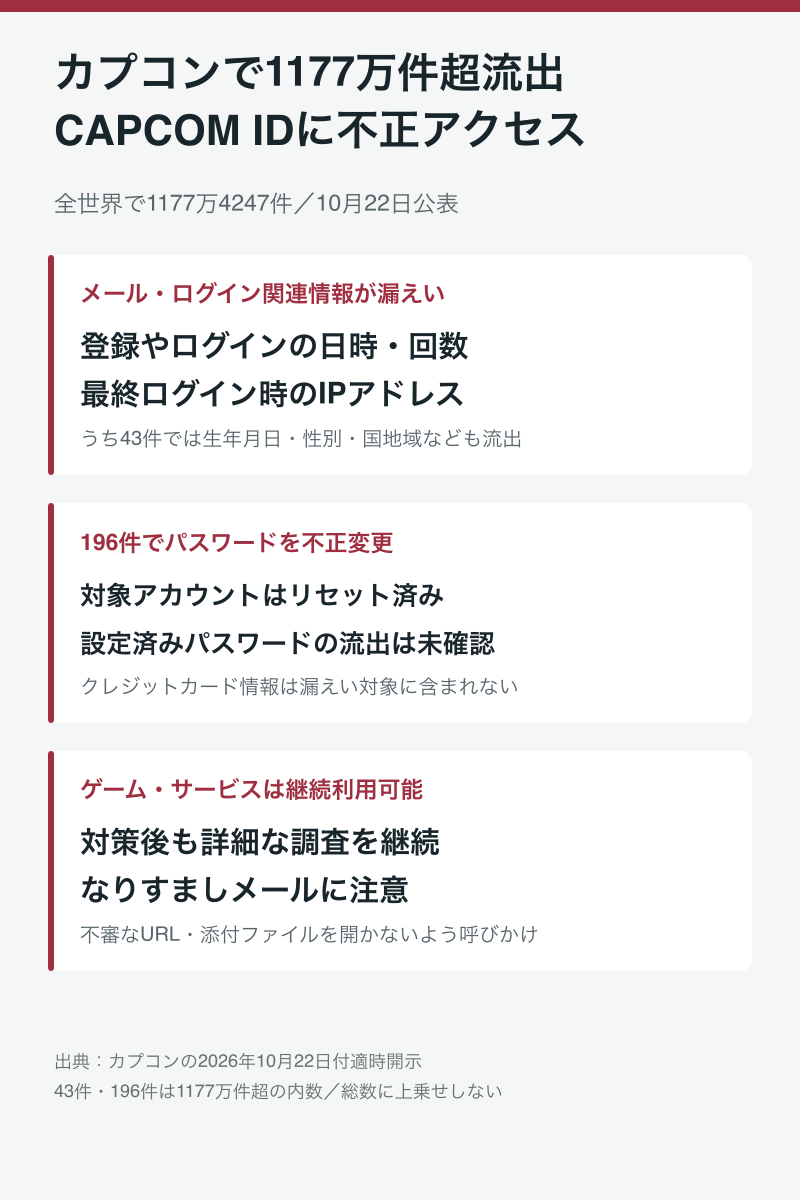
カプコンは10月22日、オンライン会員サービス「CAPCOM ID」への不正アクセスにより、全世界で1177万4247件の顧客情報が漏えいしたと発表した。メールアドレスやログインに関する情報が対象で、一部のアカウントではパスワードを不正に変更されていた。
CAPCOM IDは、同社のWebサービスや一部のオンラインゲームで使う共通アカウント。漏えいしたのはメールアドレスのほか、アカウント作成日時、最終ログイン日時、ログイン回数、最終ログイン時のIPアドレス。うち43件では、生年月日、性別、国・地域、ニックネームも漏えいした。
また、漏えい対象のうち196件では、ログインパスワードが不正に変更されていた。同社は該当アカウントのパスワードをすでにリセットし、影響範囲の調査を続けている。利用者自身が設定したパスワードの漏えいは確認されておらず、クレジットカード情報も漏えい対象に含まれないとしている。
登録メールアドレスは引き続き使えるが、漏えい情報を悪用し、同社や関係先を装うメールが届く恐れがある。同社は、不審なメールに記載されたURLへのアクセスや添付ファイルの開封を避けるよう呼びかけている。
Made with AI
週刊アスキーの最新情報を購読しよう

本記事はアフィリエイトプログラムによる収益を得ている場合があります