


相次ぐ情報漏えい、スマホアプリが攻撃の入口に? NICTが注意喚起
2026年10月13日 16時00分更新
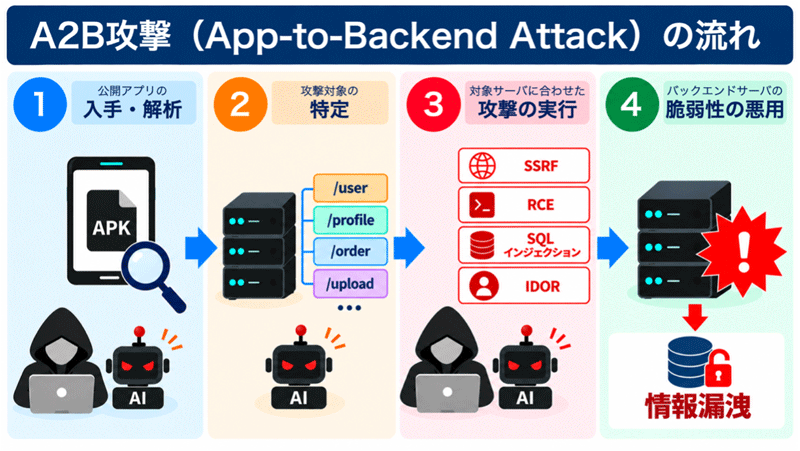
国内で相次ぐ情報漏えい、誰でも入手できるスマホアプリが侵入口の1つになっていた。情報通信研究機構(NICT)は10月13日、公開されているAndroidアプリを解析し、接続先のサーバを狙う「A2B攻撃(App-to-Backend Attack)」を特定したと発表した。AIの活用によって攻撃がさらに拡大する可能性があるとして注意を呼びかけている。
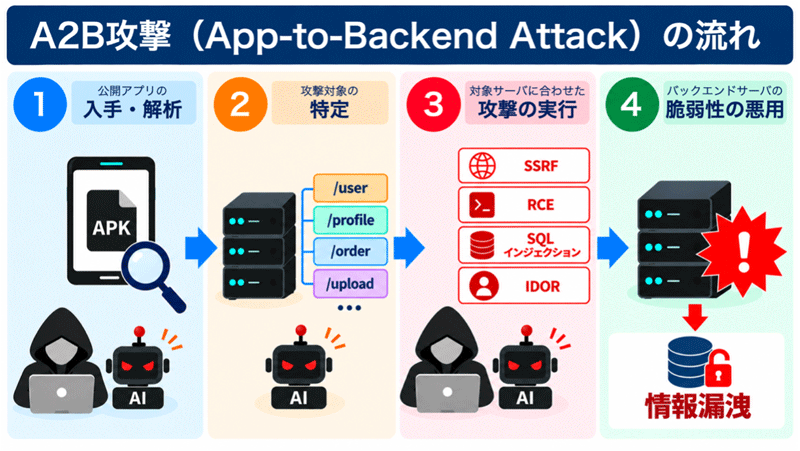
A2B攻撃では、攻撃者が一般公開されているAndroidアプリを入手し、内部を解析する。アプリが通信するサーバの接続先や、データをやり取りする仕組みであるAPIなどを調べ、サーバーの弱点を狙うという攻撃手法だ。
問題は、アプリの提供事業者が公開していないつもりのサーバーの仕様まで攻撃者に知られるおそれがあることだ。サーバー側に脆弱性があれば不正アクセスにつながる。アプリが乗っ取られたり、利用者のスマートフォンがウイルスに感染したりしなくても、被害が発生するおそれがある。
さらに懸念されるのが、AIによる攻撃の効率化だ。アプリの解析や脆弱性の探索が自動化・高速化されれば、攻撃者が短時間で多くのサービスを調べられるようになる。NICTは、Androidだけでなく、iOSアプリやWebサービスでも同様の問題が起こる可能性があると指摘している。
NICTは対策として「侵害の確認」「脆弱性の点検」「暫定的な緩和策」の3つを推奨している。公開した注意喚起には、攻撃の具体的な手法や狙われやすい脆弱性、不正アクセスの痕跡を調べるための情報も掲載している。
週刊アスキーの最新情報を購読しよう

本記事はアフィリエイトプログラムによる収益を得ている場合があります