


ミスターマックスに不正アクセス、最大173万人分の情報流出
2026年10月06日 11時50分更新
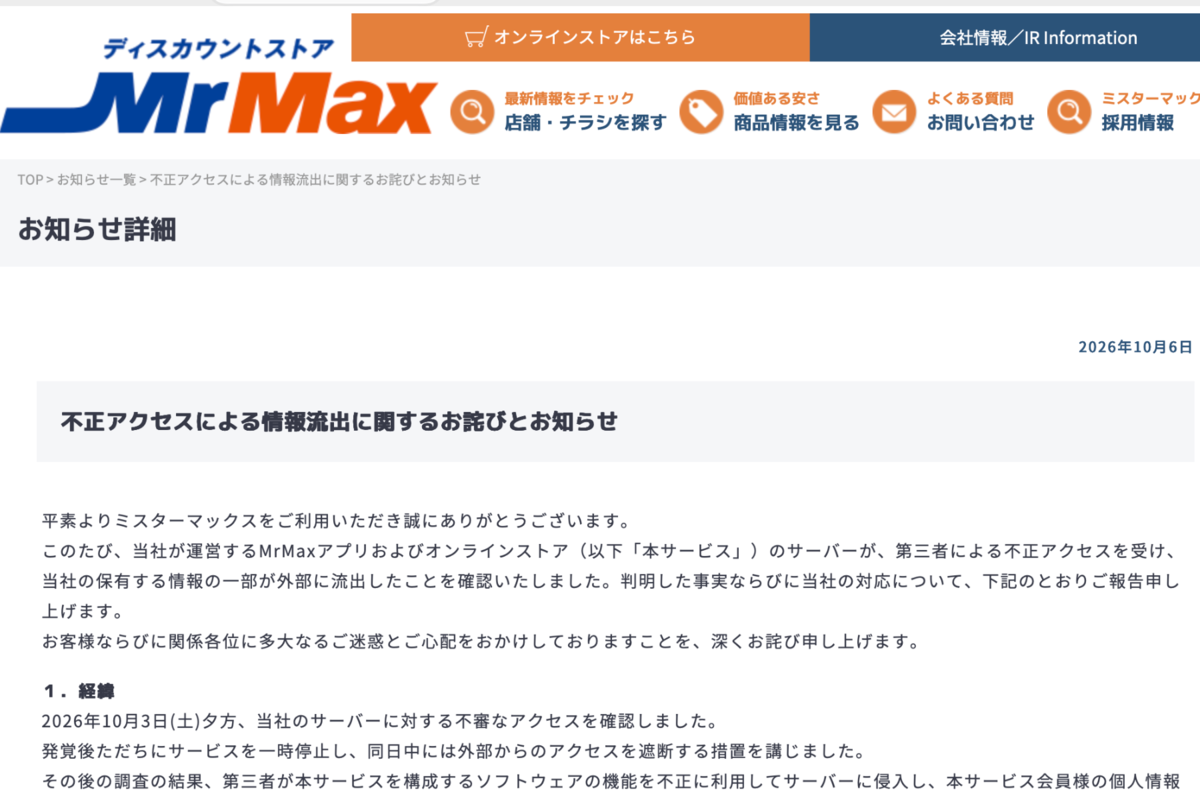
ミスターマックス・ホールディングスは10月6日、MrMaxアプリおよびオンラインストアのサーバーが第三者から不正アクセスを受け、会員の個人情報が流出したと発表した。同社は福岡県を地盤に、九州、関東、中国地方で総合ディスカウントストア「MrMax」を展開している。
流出の対象となるのは、10月3日時点で登録されていた最大173万5154人。会員ID、氏名、メールアドレス、電話番号が含まれる。住所、生年月日、クレジットカード情報、パスワード、購入履歴については流出していないという。
同社は10月3日夕方にサーバーへの不審なアクセスを確認し、サービスを一時停止。同日中に外部からのアクセスを遮断した。その後の調査で、第三者がサービスを構成するソフトウェアの機能を不正に利用してサーバーへ侵入していたことが判明した。
10月6日時点で流出した情報を悪用した被害は確認されていないが、ミスターマックスなどを装ったフィッシングメールなどに注意したい。
週刊アスキーの最新情報を購読しよう

本記事はアフィリエイトプログラムによる収益を得ている場合があります